Chapter 32.2–32.6.4 확률·신뢰성·SIS 안전설계
“안전정지 기능이 정상적으로 작동해 생산설비가 멈춘 시간도 생산 가용성 계산에 포함하는가?”
답: 포함한다. 단, 실제 안전요구에 따른 정상 정지는 SIS 고장이 아니라 생산중단시간으로 분류한다. 생산 가용성, SIS 요구 시 고장확률(PFD), 제어 안정성은 서로 다른 평가 대상이다.
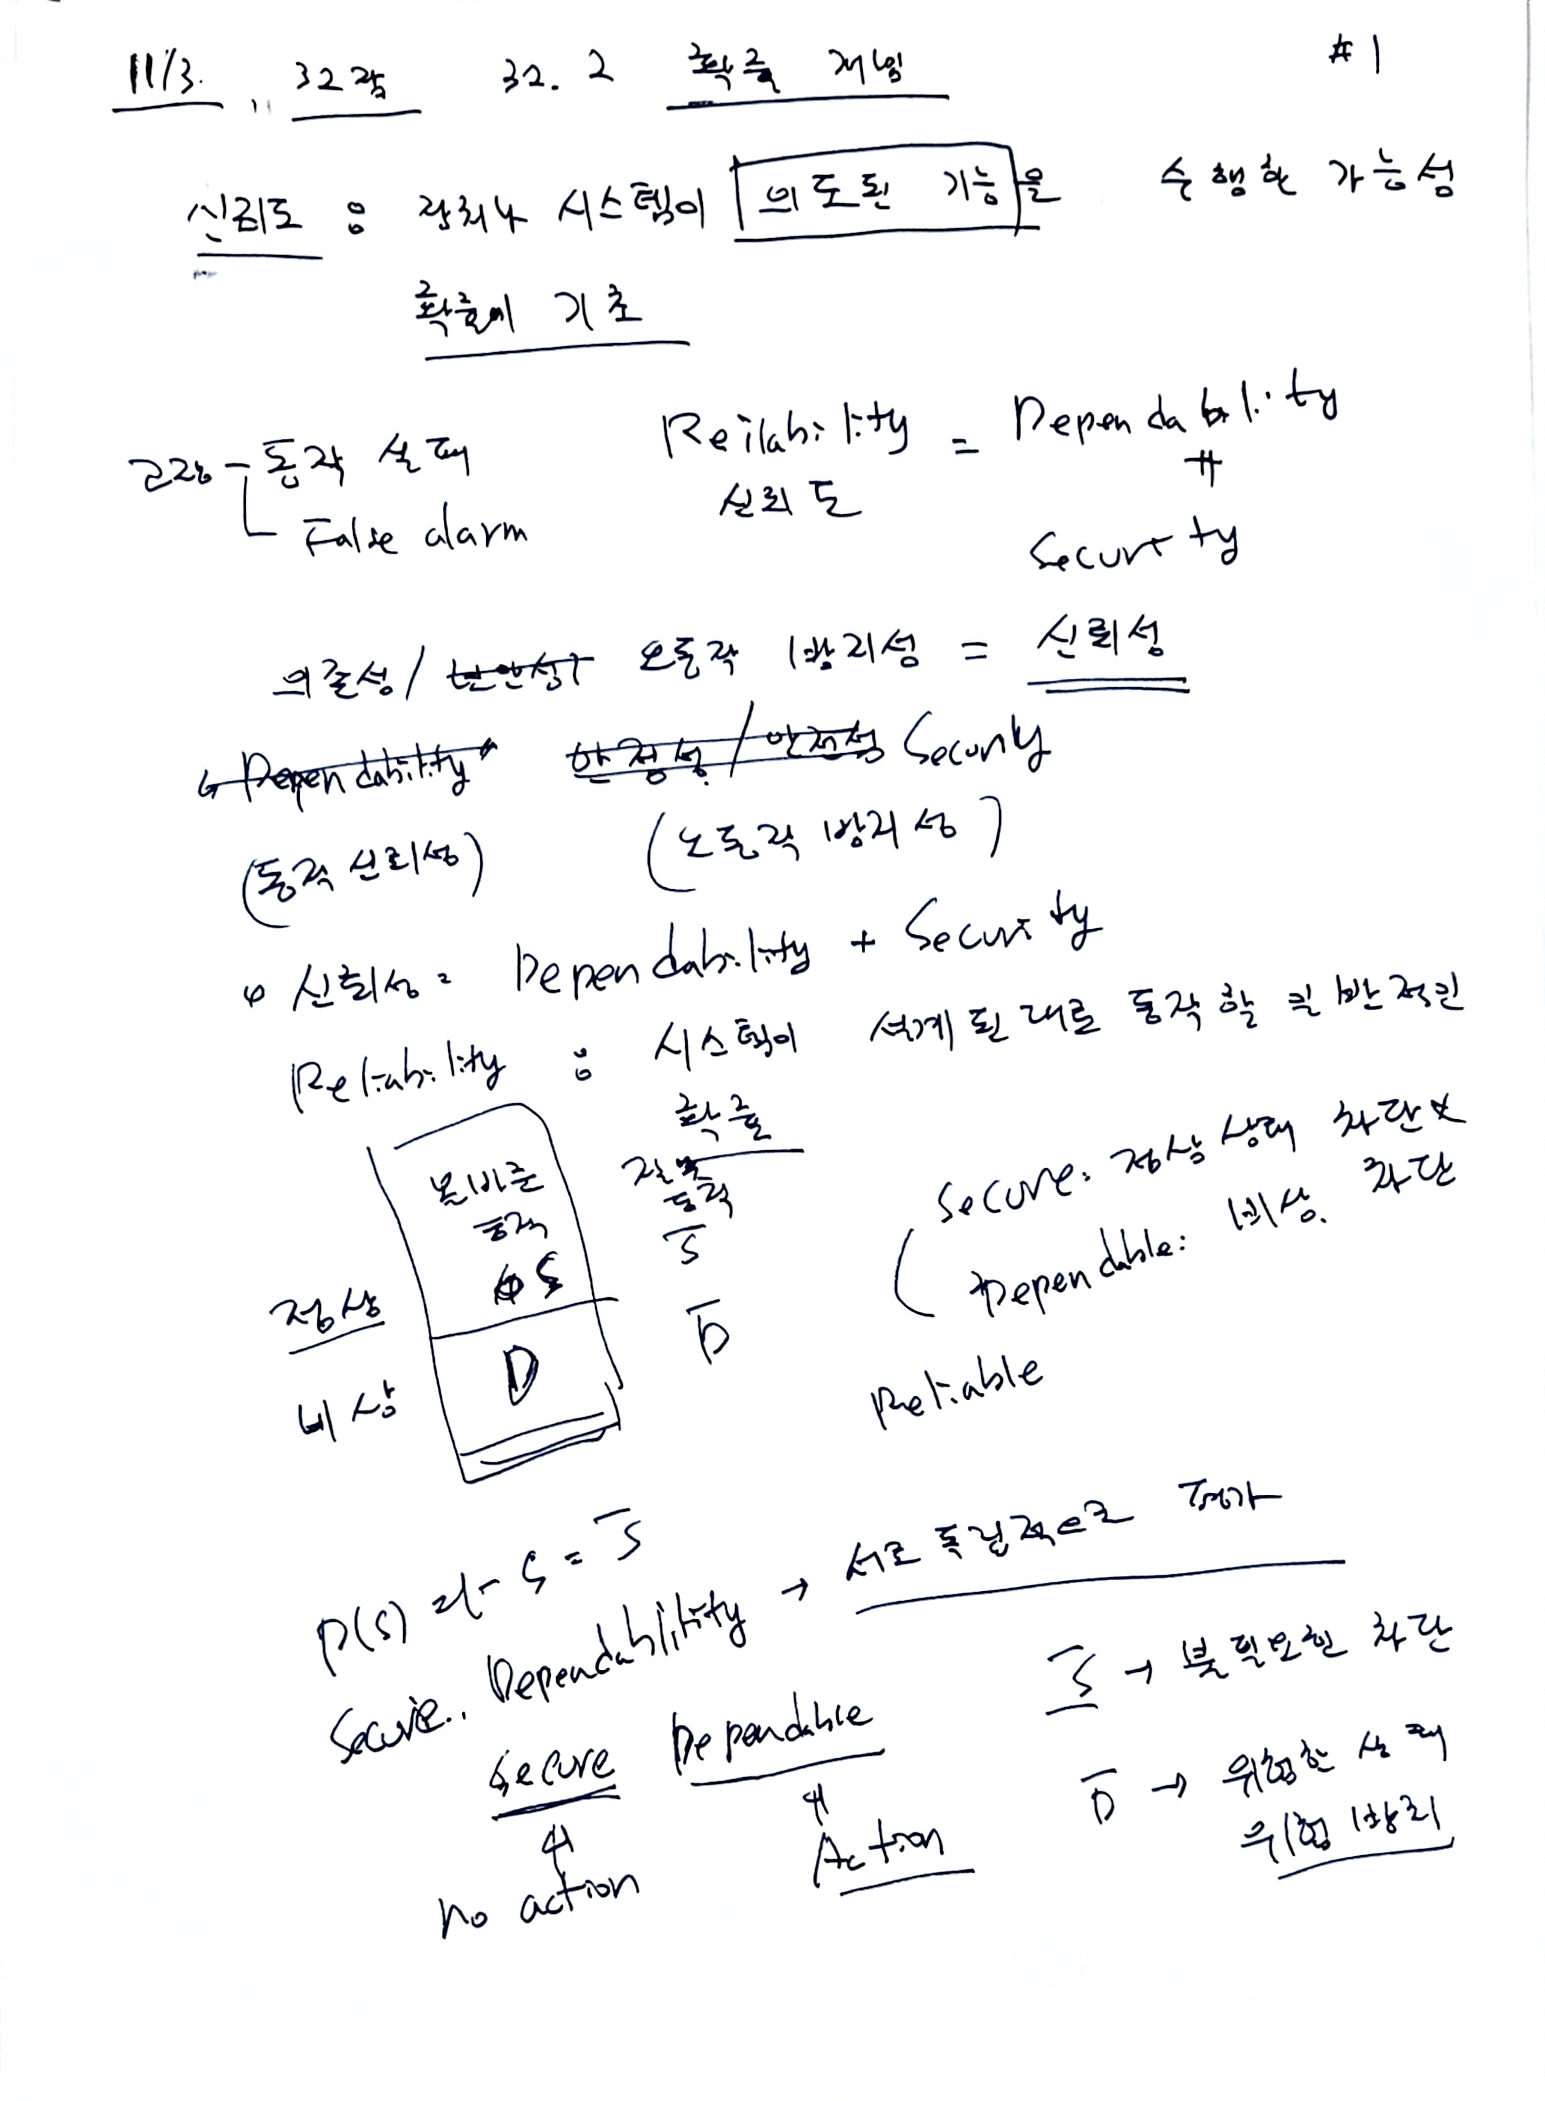
1. 32.2 확률의 기초 — 신뢰도, 동작 신뢰성, 오동작 방지성
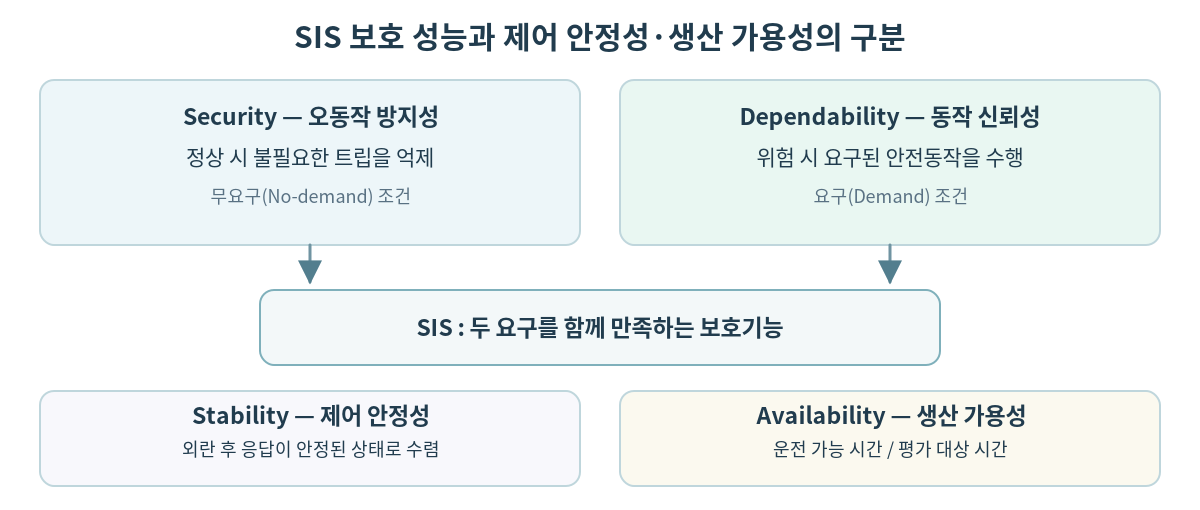
같은 보호시스템이라도 정상 운전과 위험 발생에서 요구되는 동작은 서로 반대일 수 있다.
| 용어 | 권장 한글 | 무엇을 평가하는가? | 대표 설명 |
|---|---|---|---|
| Security / Secure | 오동작 방지성 | 위험이 없는 상황 | 정상 시 불필요한 Trip이 발생하지 않음 |
| Dependability / Dependable | 동작 신뢰성 | 실제 위험·요구가 있는 상황 | 필요한 안전동작을 성공적으로 수행 |
| Stability | 안정성 | 제어계의 동적 응답 | 외란 후 안정 상태를 유지하거나 수렴 |
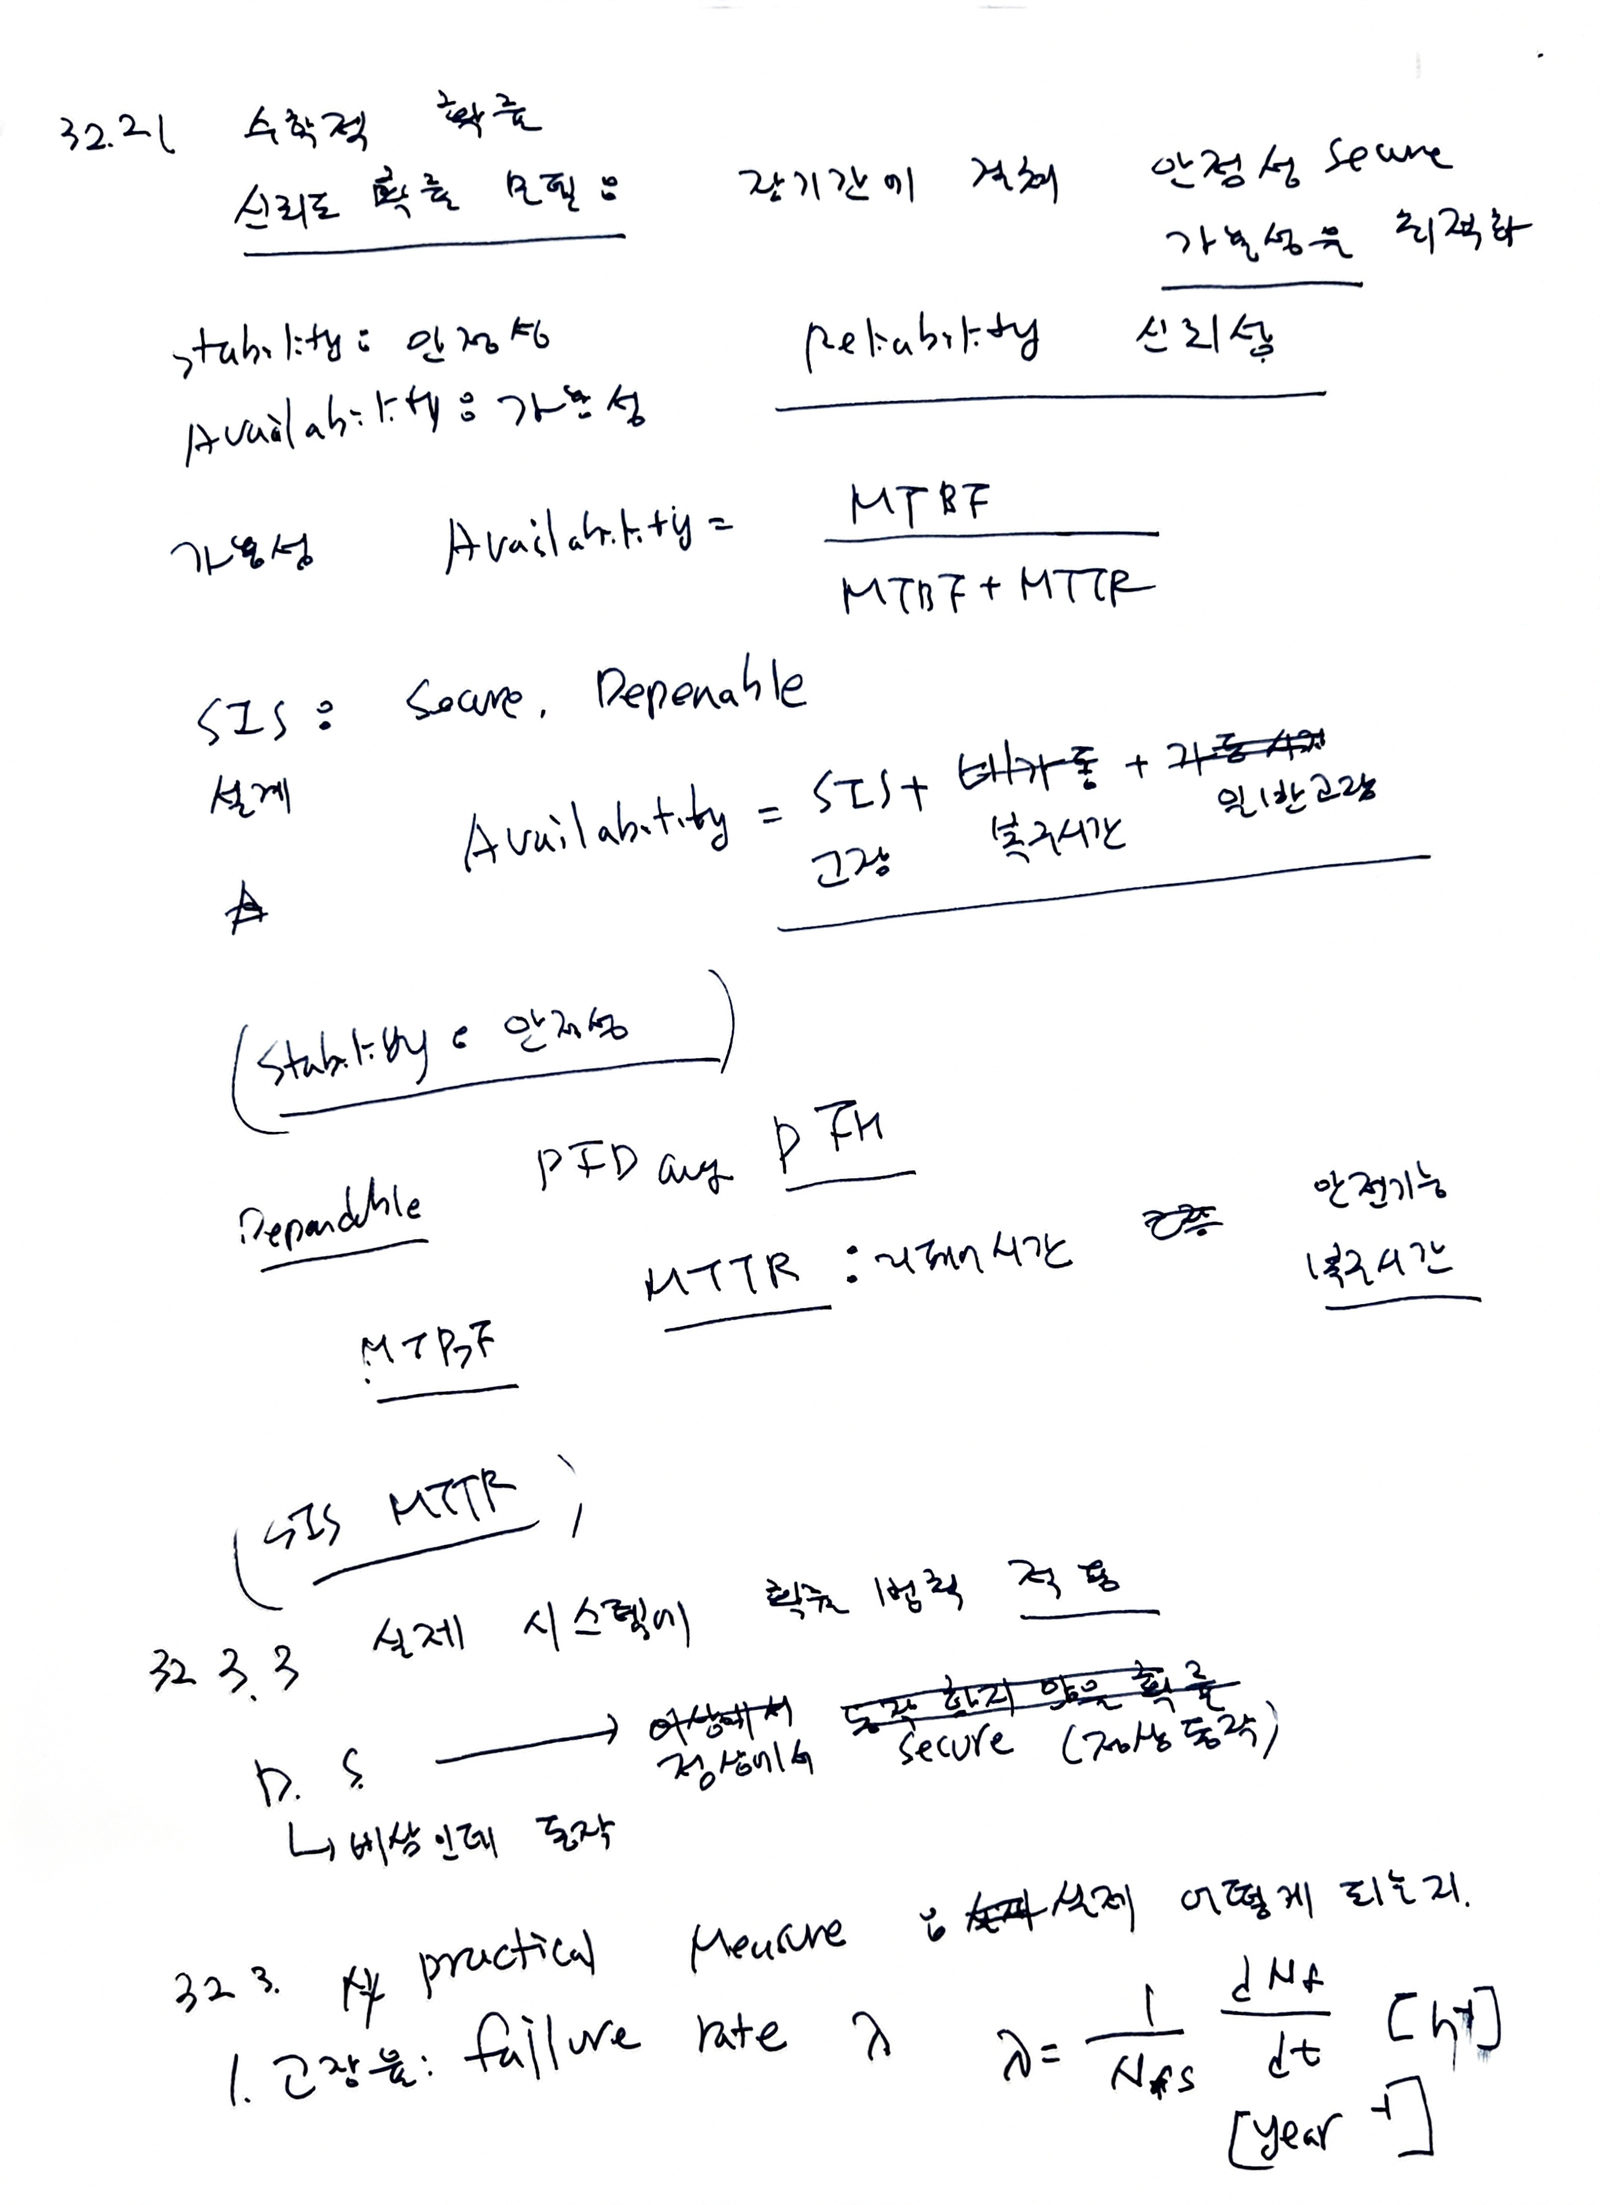
| Availability | 가용성 | 특정 설비의 사용 가능 시간 | 정의된 기간 중 설비가 운전 가능한 비율 |
| Reliability | 신뢰성 | 정해진 기간의 요구기능 수행 | 고장 없이 기능을 수행할 확률 |
1.1 보호시스템의 성공과 실패
| 공정 상태 | 보호장치의 동작 | 판정 |
|---|---|---|
| 위험 없음 | 트립하지 않음 | Secure |
| 위험 없음 | 불필요하게 트립 | Unsecure · 오동작 |
| 위험 발생 | 요구된 안전정지 성공 | Dependable |
| 위험 발생 | 안전정지 실패 | Undependable · 위험측 고장 |
조건부 확률로 표현하면 Security = P(불필요한 동작 없음 | 실제 위험 없음), Dependability = P(안전기능 성공 | 실제 요구 발생)이다. 각 특성의 보수(Complement)는 1에서 뺀 값이지만, Security와 Dependability끼리는 서로의 보수가 아니다.
1.2 생산설비의 가용성에 SIS 정지시간이 들어가는가?
생산설비의 요구 운전시간을 분모로 하고 그 기간 중 실제 운전 가능했던 시간을 분자로 정의하면, 일반 고장뿐 아니라 정상적인 SIS 안전정지와 불필요한 SIS 트립으로 인한 운전불가능 시간도 반영한다. 정지시간이 서로 중복되지 않아야 한다.
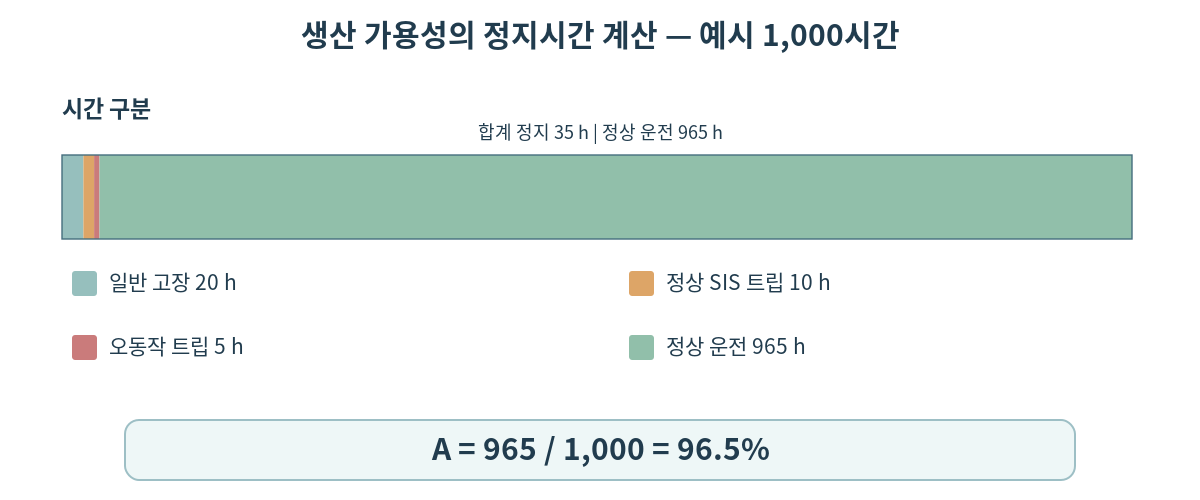
| 정지 원인 | 생산 가용성의 정지시간 | SIS 자체의 고장? |
|---|---|---|
| 기계·전기·제어설비의 일반 고장 | 포함 | 일반적으로 아님 |
| 실제 위험 발생 → SIS 정상 트립 | 포함 | 아님: 올바른 보호동작 |
| 위험 없음 → SIS 불필요 트립 | 포함 | 오동작/스퓨리어스 트립 |
| 위험 발생 → SIS 트립 실패 | 실제 운전불가능 시간 발생 여부로 판단 | 위험측 고장 |
1.3 MTBF·MTTR와 생산 가용성의 경계
이 식은 수리 가능한 시스템에 대해 고장과 복구를 어떻게 정의했는지가 명확하고, 단순한 정상상태 모델의 가정이 적절할 때 사용하는 관계다. 계획정비·정상 안전정지·재가동 대기시간 등을 무조건 MTTR에 넣어도 되는 보편 공식은 아니다.
정상적인 SIS 트립은 설비를 멈추게 하지만 SIS의 고장은 아니다. 정상 안전정지를 포함한 모든 생산정지 사건 간격을 평가하려면 MTBS(Mean Time Between Stops) 또는 별도의 운전중단 지표를 정의하는 편이 명확하다. SIS 부품의 MTBF와 혼용하지 않는다.
2. 32.2.1~32.2.3 확률 법칙과 실제 보호장치
2.1 확률의 기본법칙
확률은 0과 1 사이의 수이다. 동일한 가능성의 주사위 6개 면 중 짝수면은 3개이므로 P(짝수)=3/6=0.5이다. 그러나 실제 장치에서는 결과가 같은 확률로 발생한다고 가정할 수 없는 경우가 많다.
OR 식은 일반적인 합집합 법칙이다. AND 식의 단순 곱셈에는 고장 사건의 독립성이 필요하다.
2.2 두 개의 PSV가 있는 과압 보호시스템
동일한 두 PSV가 설치되어 있고, 각 밸브의 과압 시 개방 성공확률 D=0.9992, 평상시 불필요하게 열리지 않을 확률 S=0.995라고 가정한다. 또한 각 PSV 하나만 열려도 충분한 방출용량을 확보했고 고장 사건은 독립적이라고 가정한다.
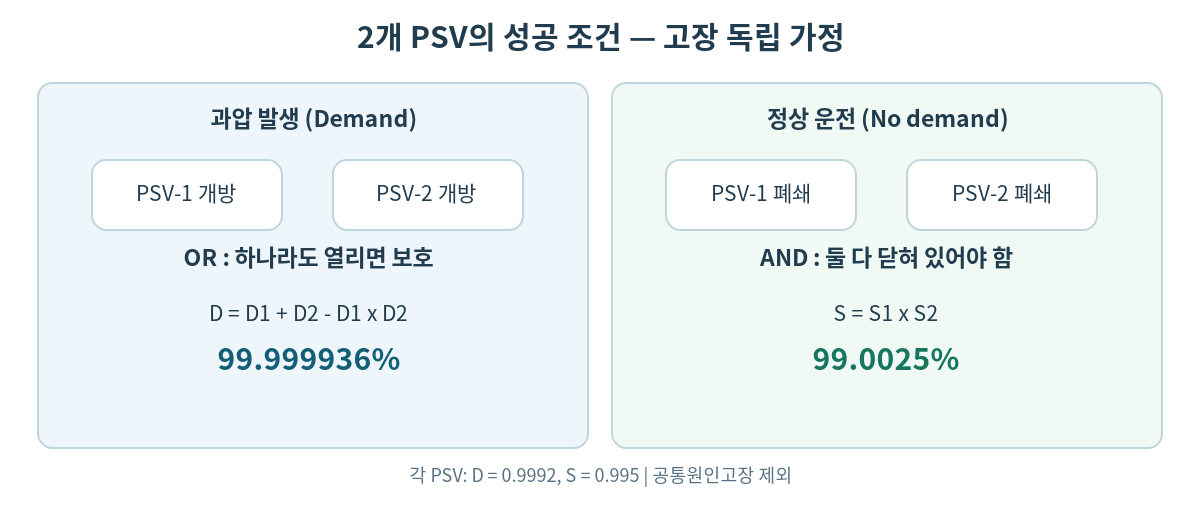
따라서 이중화로 과압에 대한 Dependability는 향상되지만, 정상 운전 중 어느 하나의 PSV가 불필요하게 열릴 가능성은 증가한다. 만약 두 PSV가 모두 열려야만 충분한 방출용량이 확보된다면 Dependability는 Dsystem = 0.9992² = 0.99840064로 변한다.
동일한 공정 조건, 공통 배출계통, 막힘 등으로 두 장치가 동시에 고장 날 수 있다. 이 경우 독립 고장이라는 가정이 깨지므로 공통원인고장(CCF)을 별도로 분석해야 한다.
3. 32.3.1~32.3.3 고장률·MTBF·욕조곡선·신뢰도
3.1 고장률 λ와 고장확률의 차이
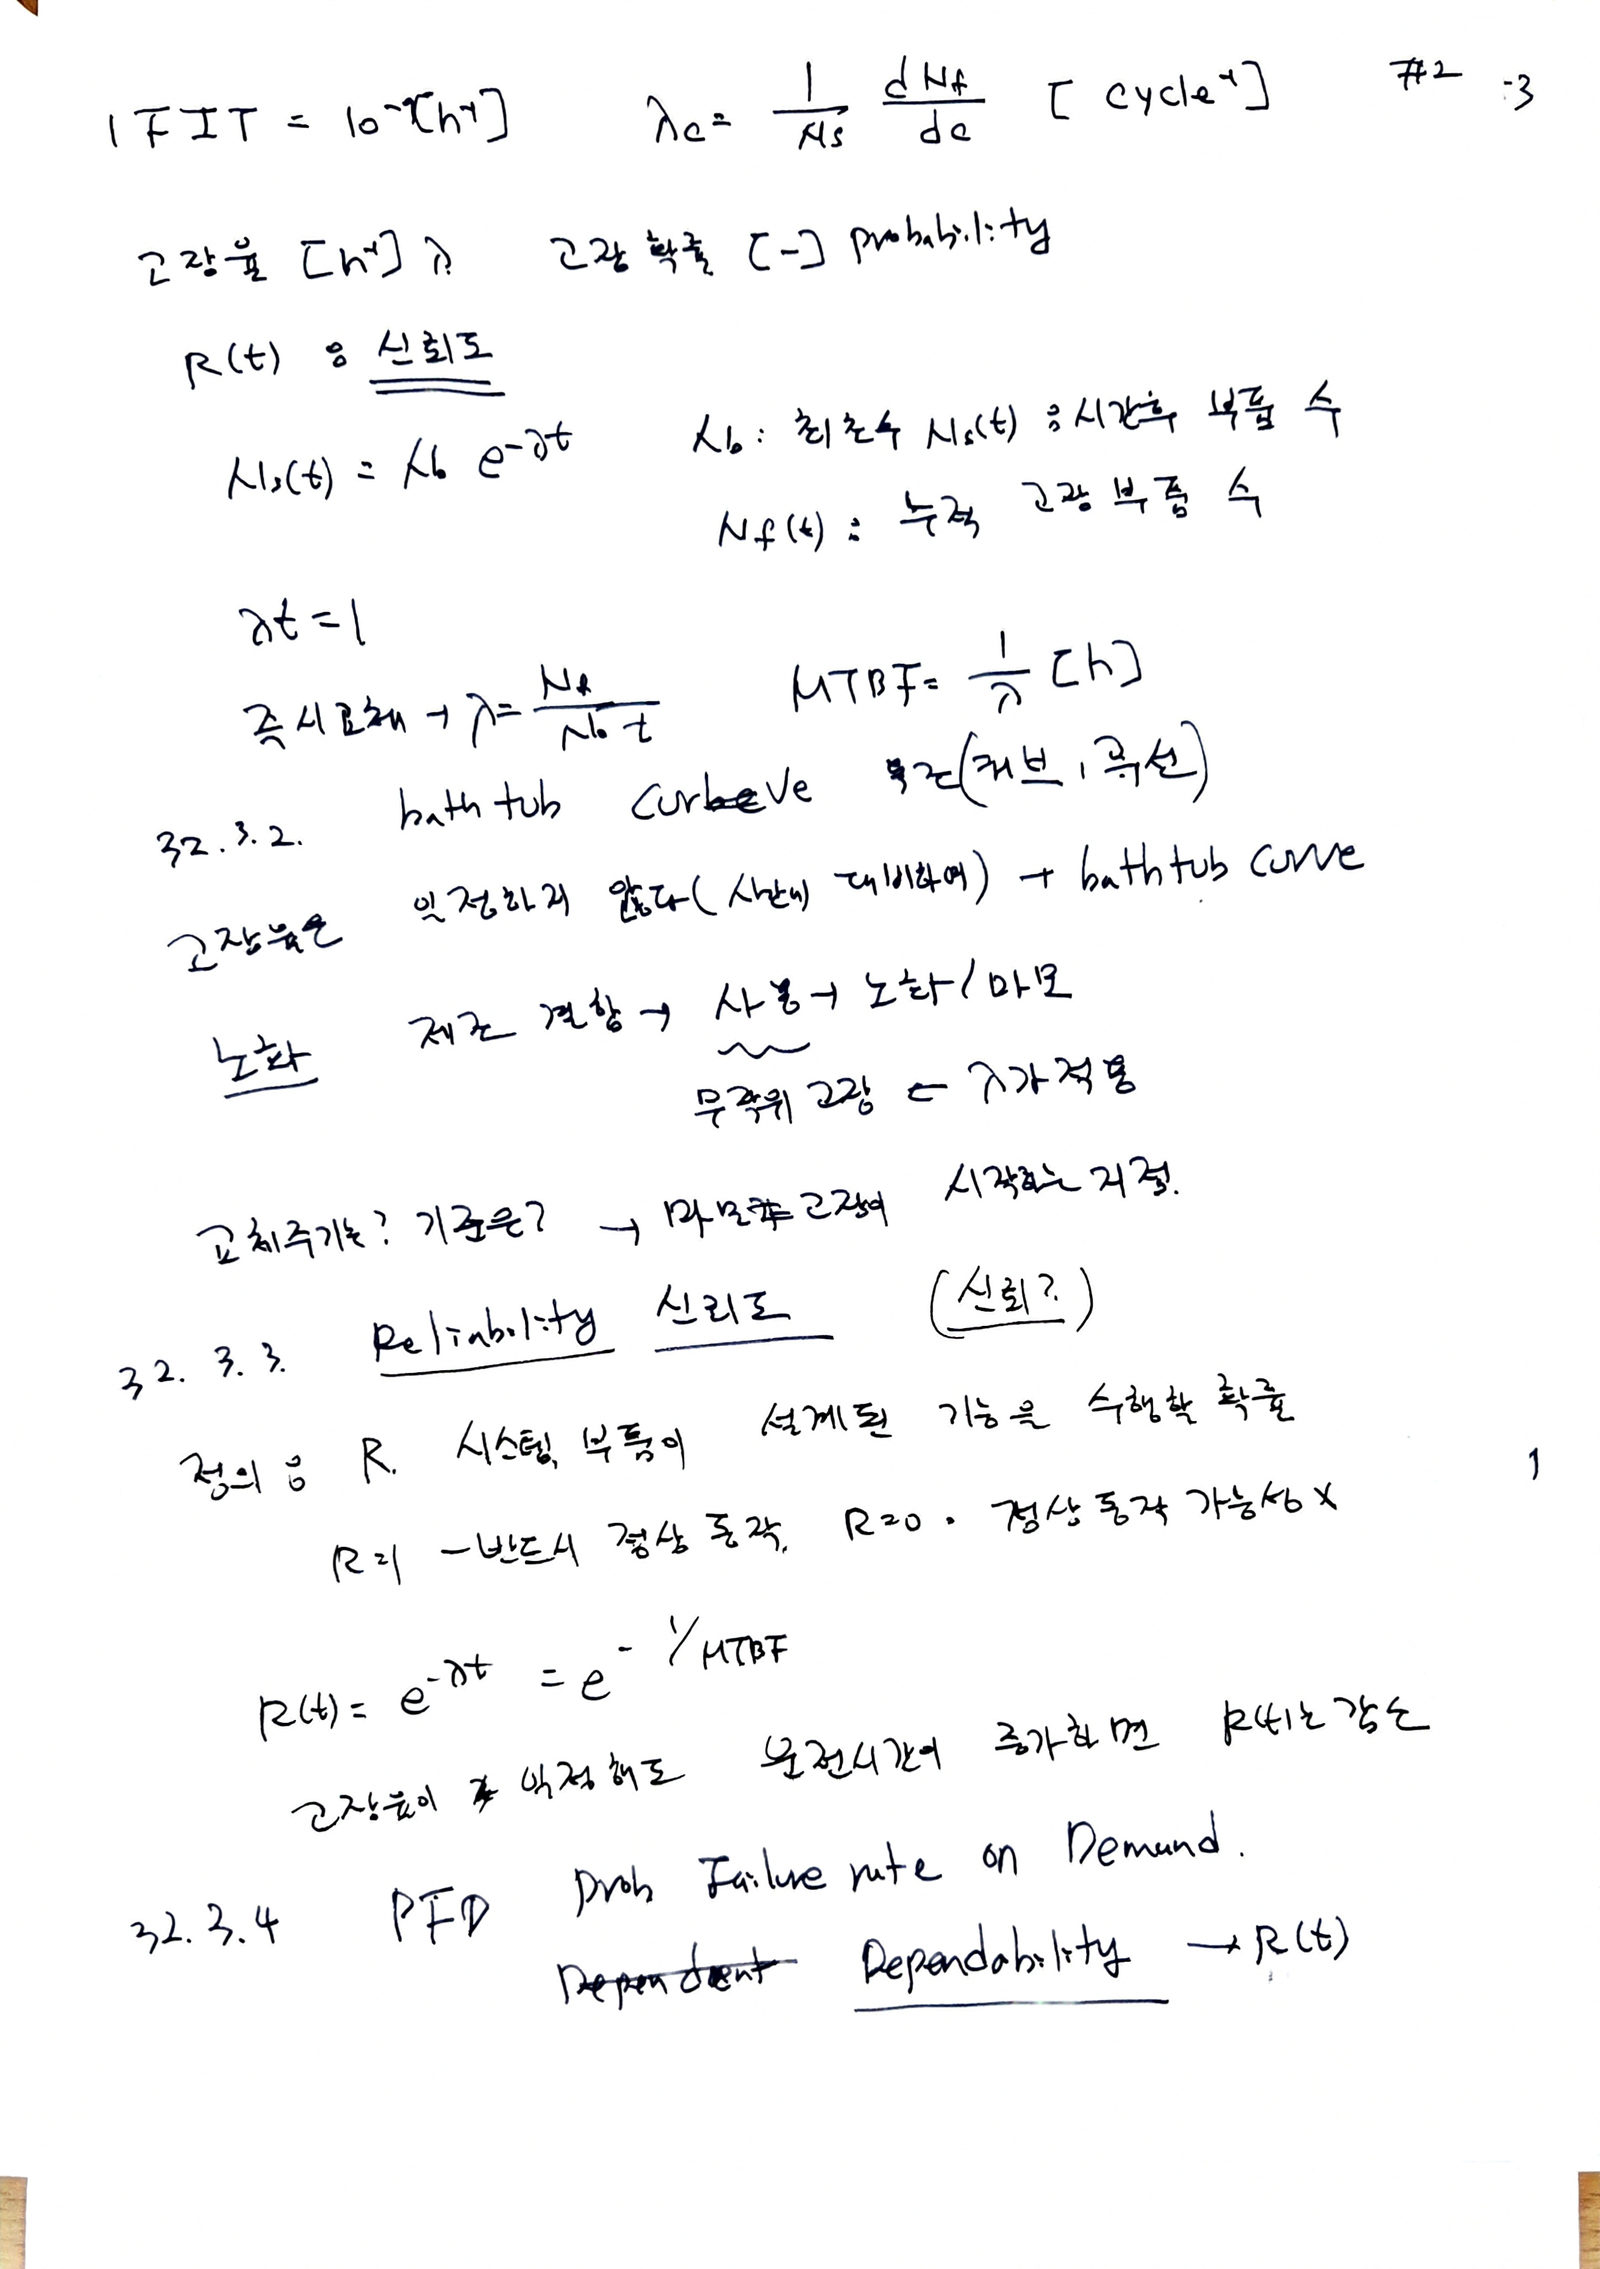
고장률(Failure Rate) λ는 특정 시점까지 정상으로 남은 부품을 기준으로 하는 단위시간당 순간 고장 발생률이다. 따라서 λ의 차원은 h−1과 같은 역시간이며, 확률 P 자체와 차원이 다르다.
매우 작은 고장률을 표시할 때는 FIT(Failures In Time)를 사용한다.
3.2 일정 고장률 가정과 MTBF
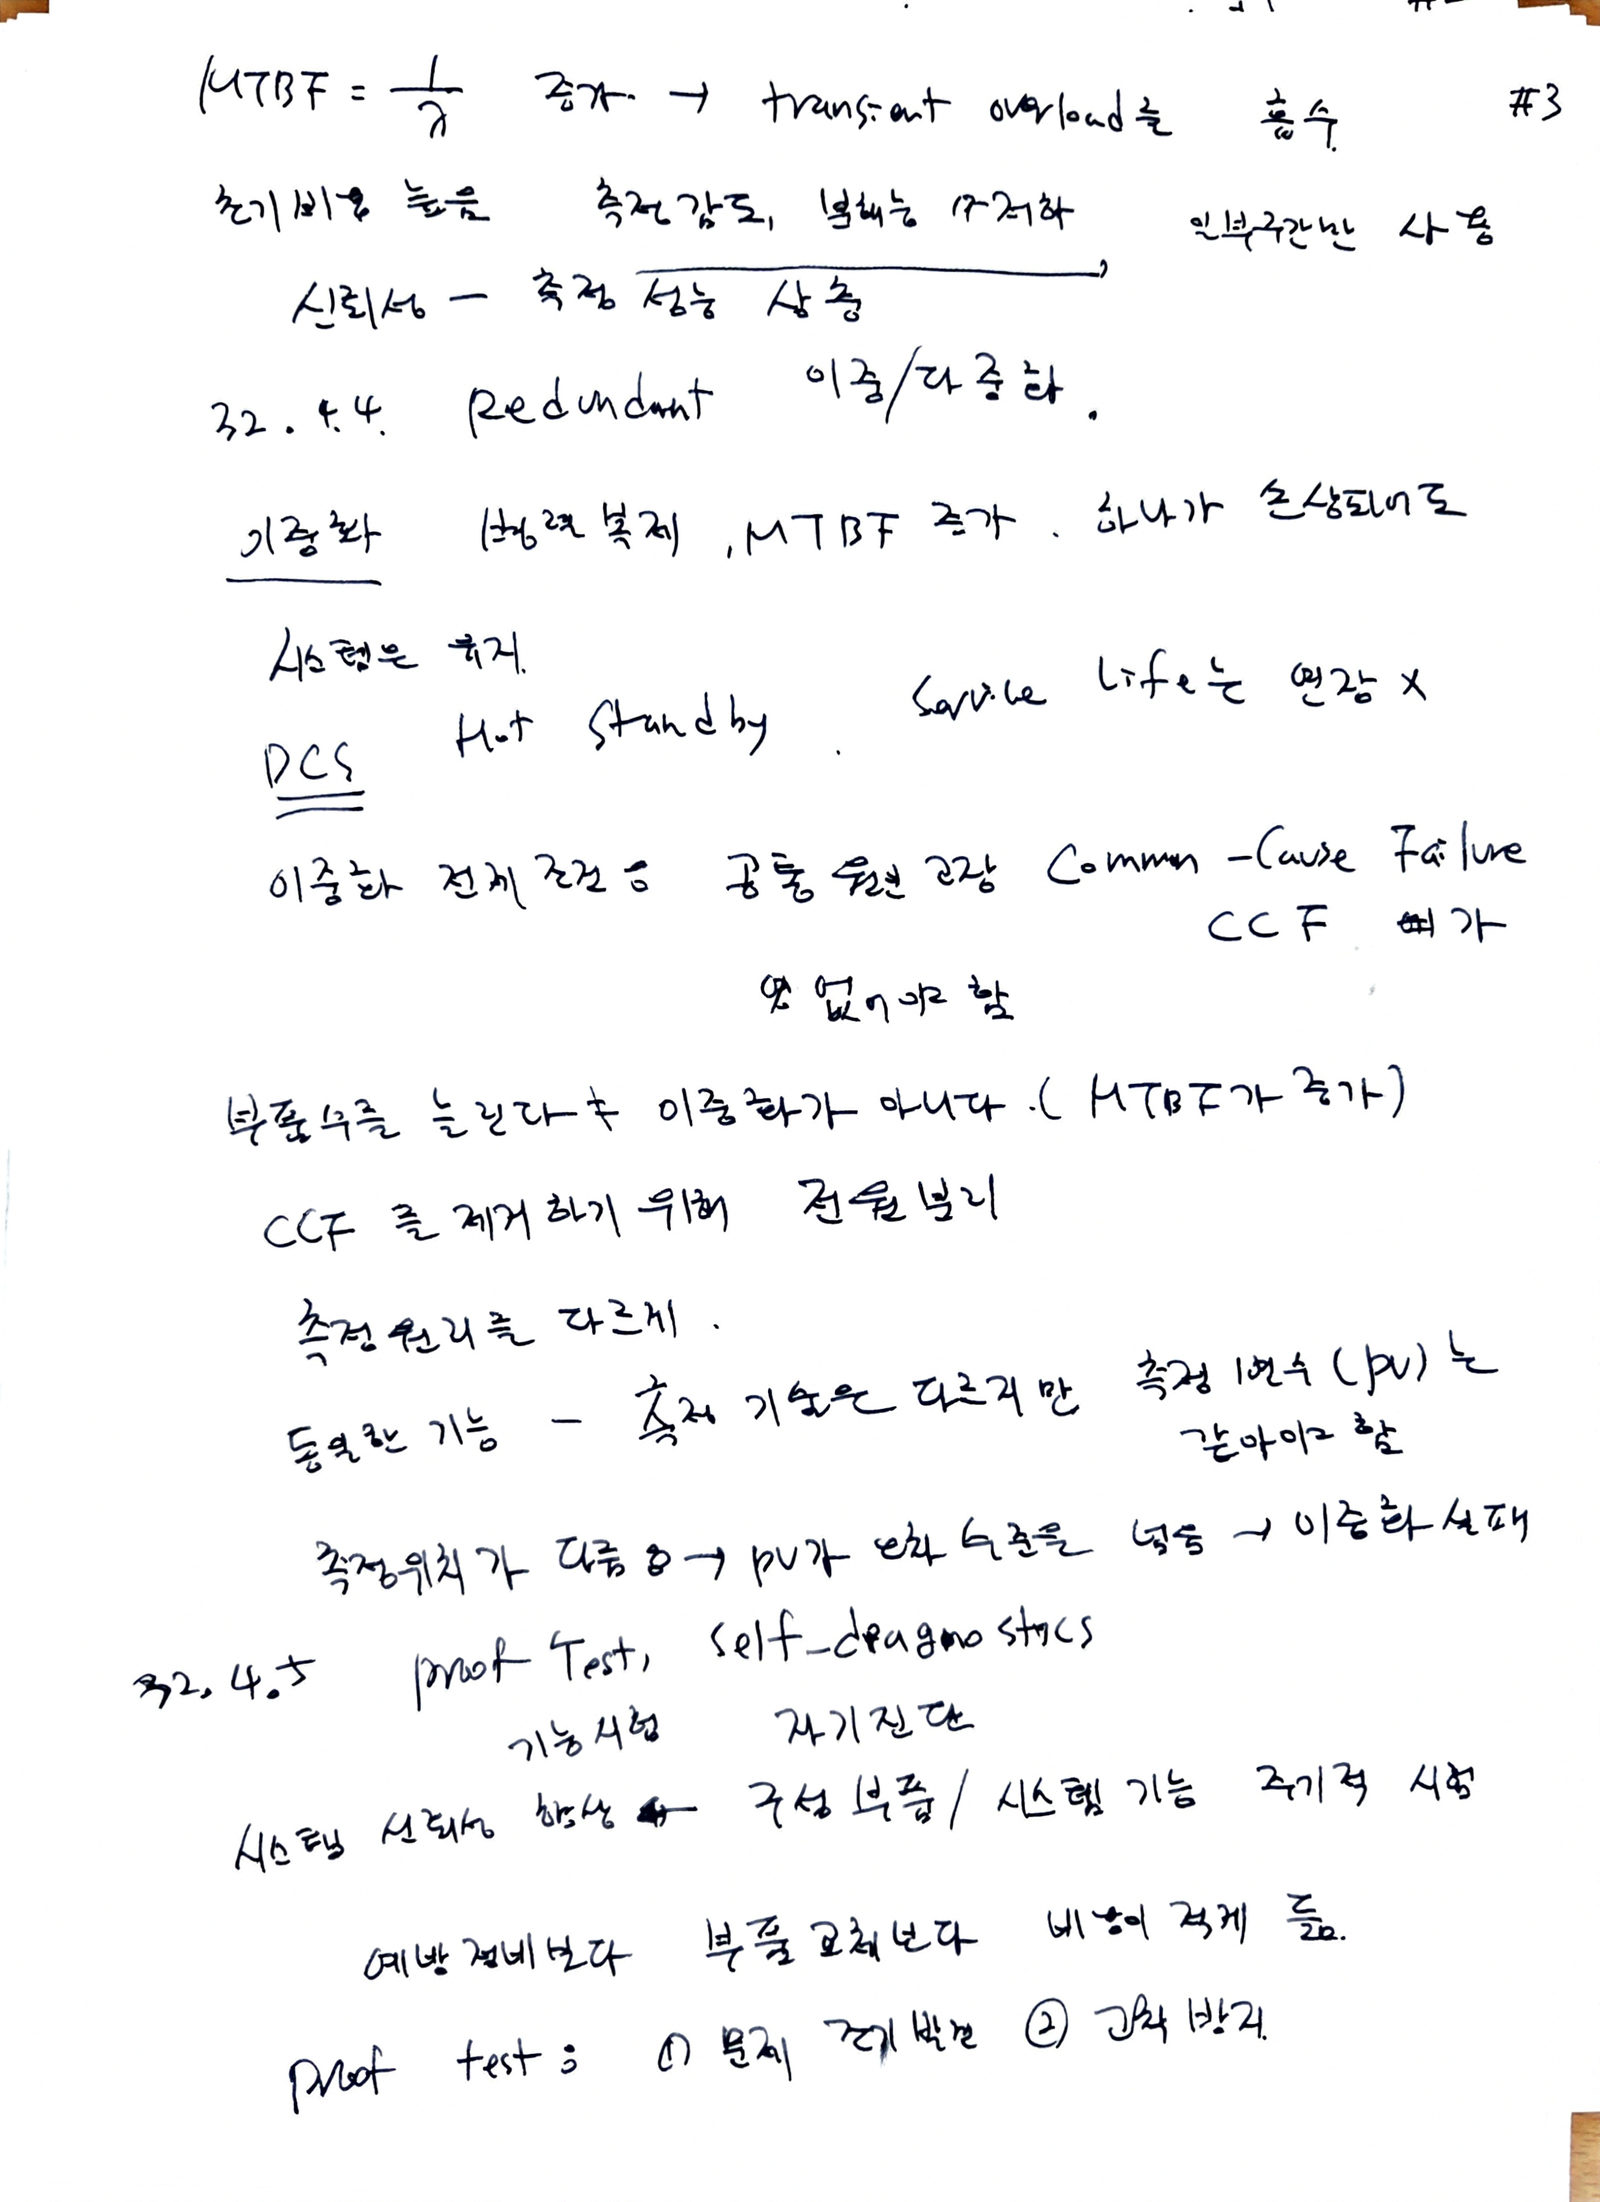
위 식은 단순 모델에서 사용하는 평균 고장 간격의 관계다. 실제로 비수리 장치의 최초 고장까지 평균시간은 MTTF, 수리 가능한 시스템의 반복 고장 사이 평균시간은 MTBF로 구분하는 것이 일반적이다. 수리정책과 시간 집계 기준이 바뀌면 값의 해석도 달라진다.
예를 들어 200대의 제어밸브를 5년간 관찰하여 고장 15건을 기록했다면, 전체 운전시간을 1,000 밸브·년으로 보는 단순 추정에서는 λ ≈ 15/(200×5)=0.015 year−1, 1/λ≈66.7년이다. 이것은 실제 사용수명 66.7년이라는 의미가 아니다.
3.3 욕조곡선(Bathtub Curve)
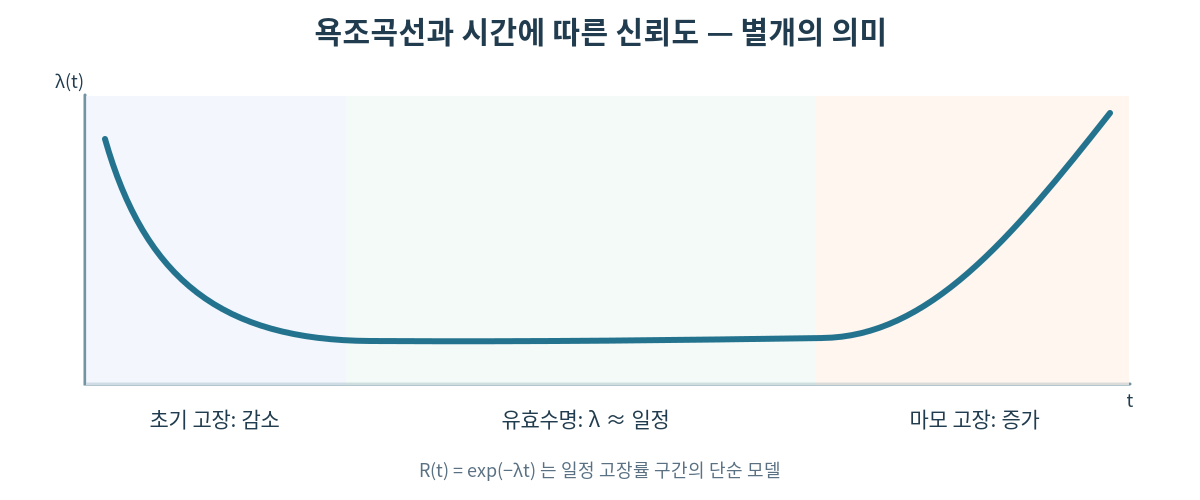
| 구간 | 고장률의 추세 | 주요 의미 |
|---|---|---|
| 초기 고장기간(Burn-in) | 감소 | 잠재적인 제조 결함이 조기에 드러남 |
| 유효수명(Useful Life) | 낮고 거의 일정 | 우발적 고장; 지수 신뢰도 모델 적용이 용이 |
| 마모 고장(Wear-out) | 증가 | 노화·마모에 따른 교체 검토 |
3.4 시간에 따른 신뢰도와 누적 고장확률
R(t)는 평가기간 처음부터 끝까지 고장 없이 기능할 확률이다. 예를 들어 MTBF를 226년으로 가정한 장치를 5년간 고장 없이 사용할 신뢰도는 R(5)=e−5/226≈0.9781(약 97.81%)이다.
신뢰도는 고장 후 복구를 포함한 가용성 A와 다르다. R(t)는 기간 전체에 걸친 무고장 생존, A는 정해진 시점 또는 기간의 사용 가능 상태에 관한 척도이다.
4. 32.3.4·32.4.5·32.6.4 요구 시 고장확률(PFD), Proof Test, SIL
4.1 Dependability와 PFD의 보수 관계
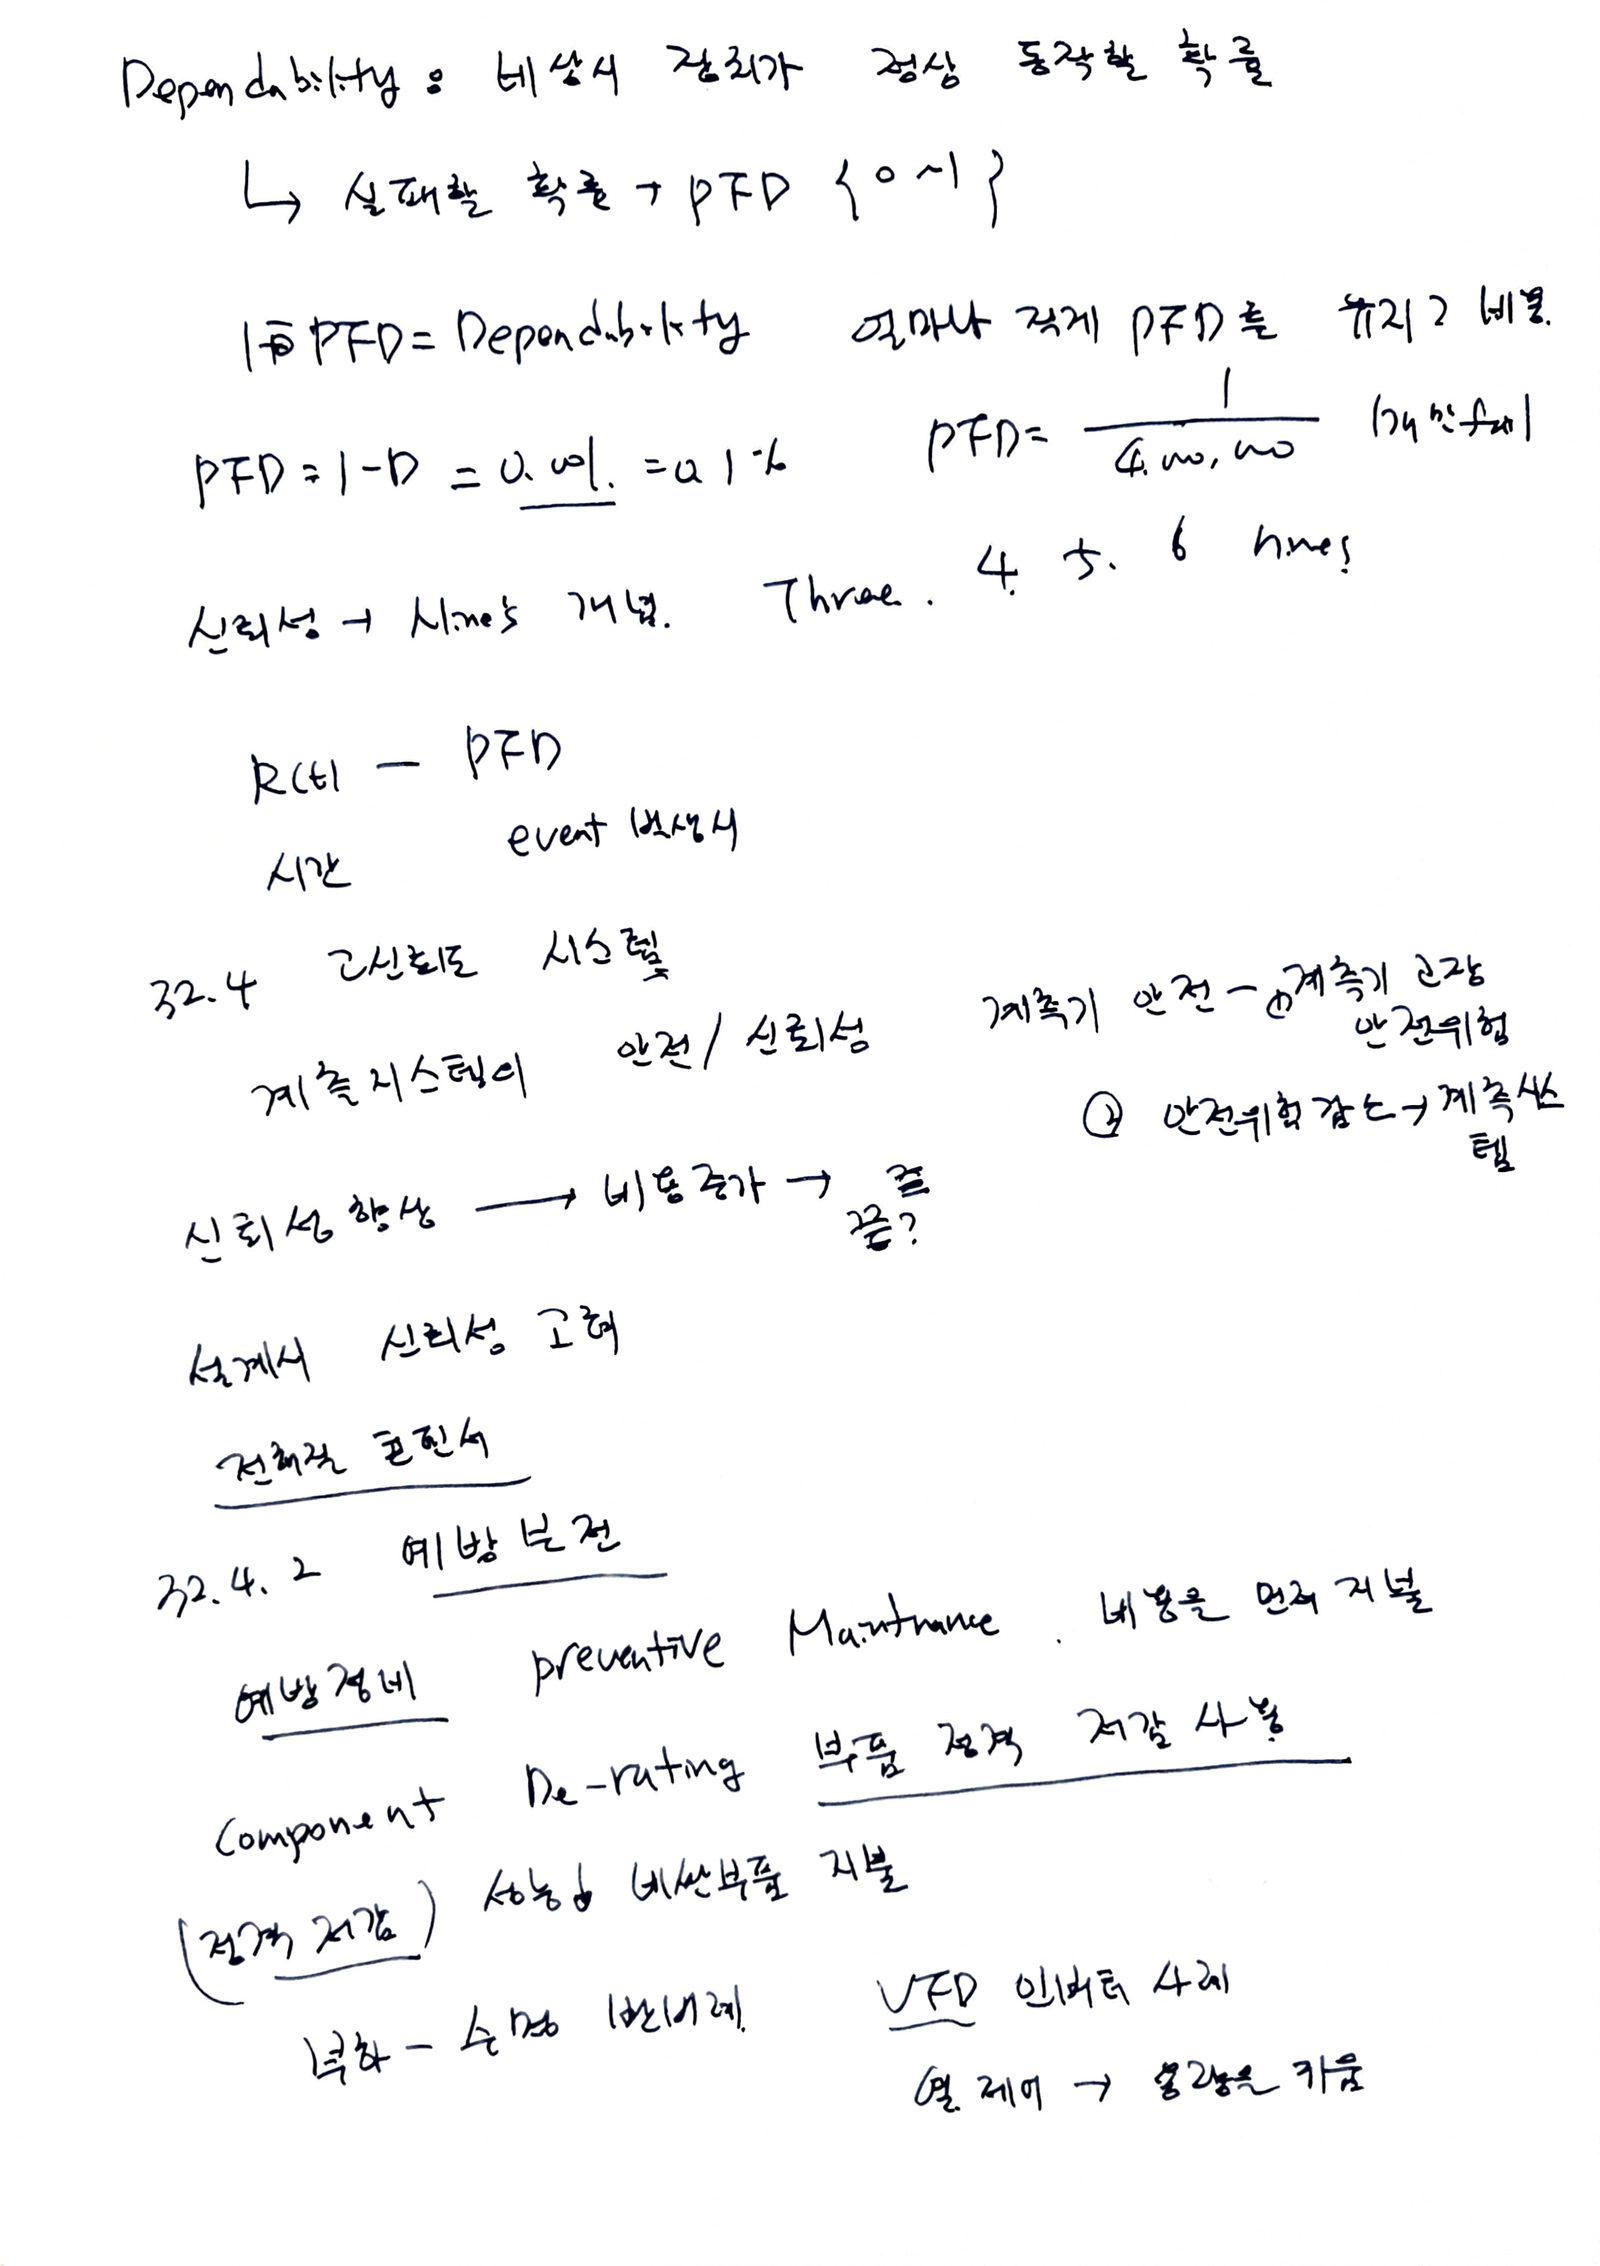
안전기능의 실제 요구(Demand)가 발생했을 때 기능을 수행할 조건부 확률을 Dependability로 보고, 기능을 수행하지 못할 확률을 PFD(Probability of Failure on Demand)라고 한다.
PFD는 요구 순간의 실패확률이며, 저빈도 요구 모드의 PFDavg는 시험·진단·복구 조건을 포함한 평가기간 동안의 평균 요구 시 고장확률이다. 단순한 시간 신뢰도 식 1−R(t)를 모든 SIS의 PFDavg와 동일시하면 안 된다.
4.2 Proof Test와 자기진단
Proof Test는 정상 운전 중 드러나지 않은 위험 미검출 고장을 확인하기 위해 안전기능을 주기적으로 시험하는 것이다. 자기진단(Self-diagnostics)은 장치가 운전 중 탐지 가능한 이상을 감지한다. 두 방법은 서로를 완전히 대체하지 않는다.
| 방법 | 검출 대상·특징 | 한계 |
|---|---|---|
| Proof Test | 주기적으로 실제 안전기능 시험 | 시험 범위·완전성에 제한 |
| Self-diagnostics | 운전 중 진단 가능한 고장 검출 | 미검출 고장이 남을 수 있음 |
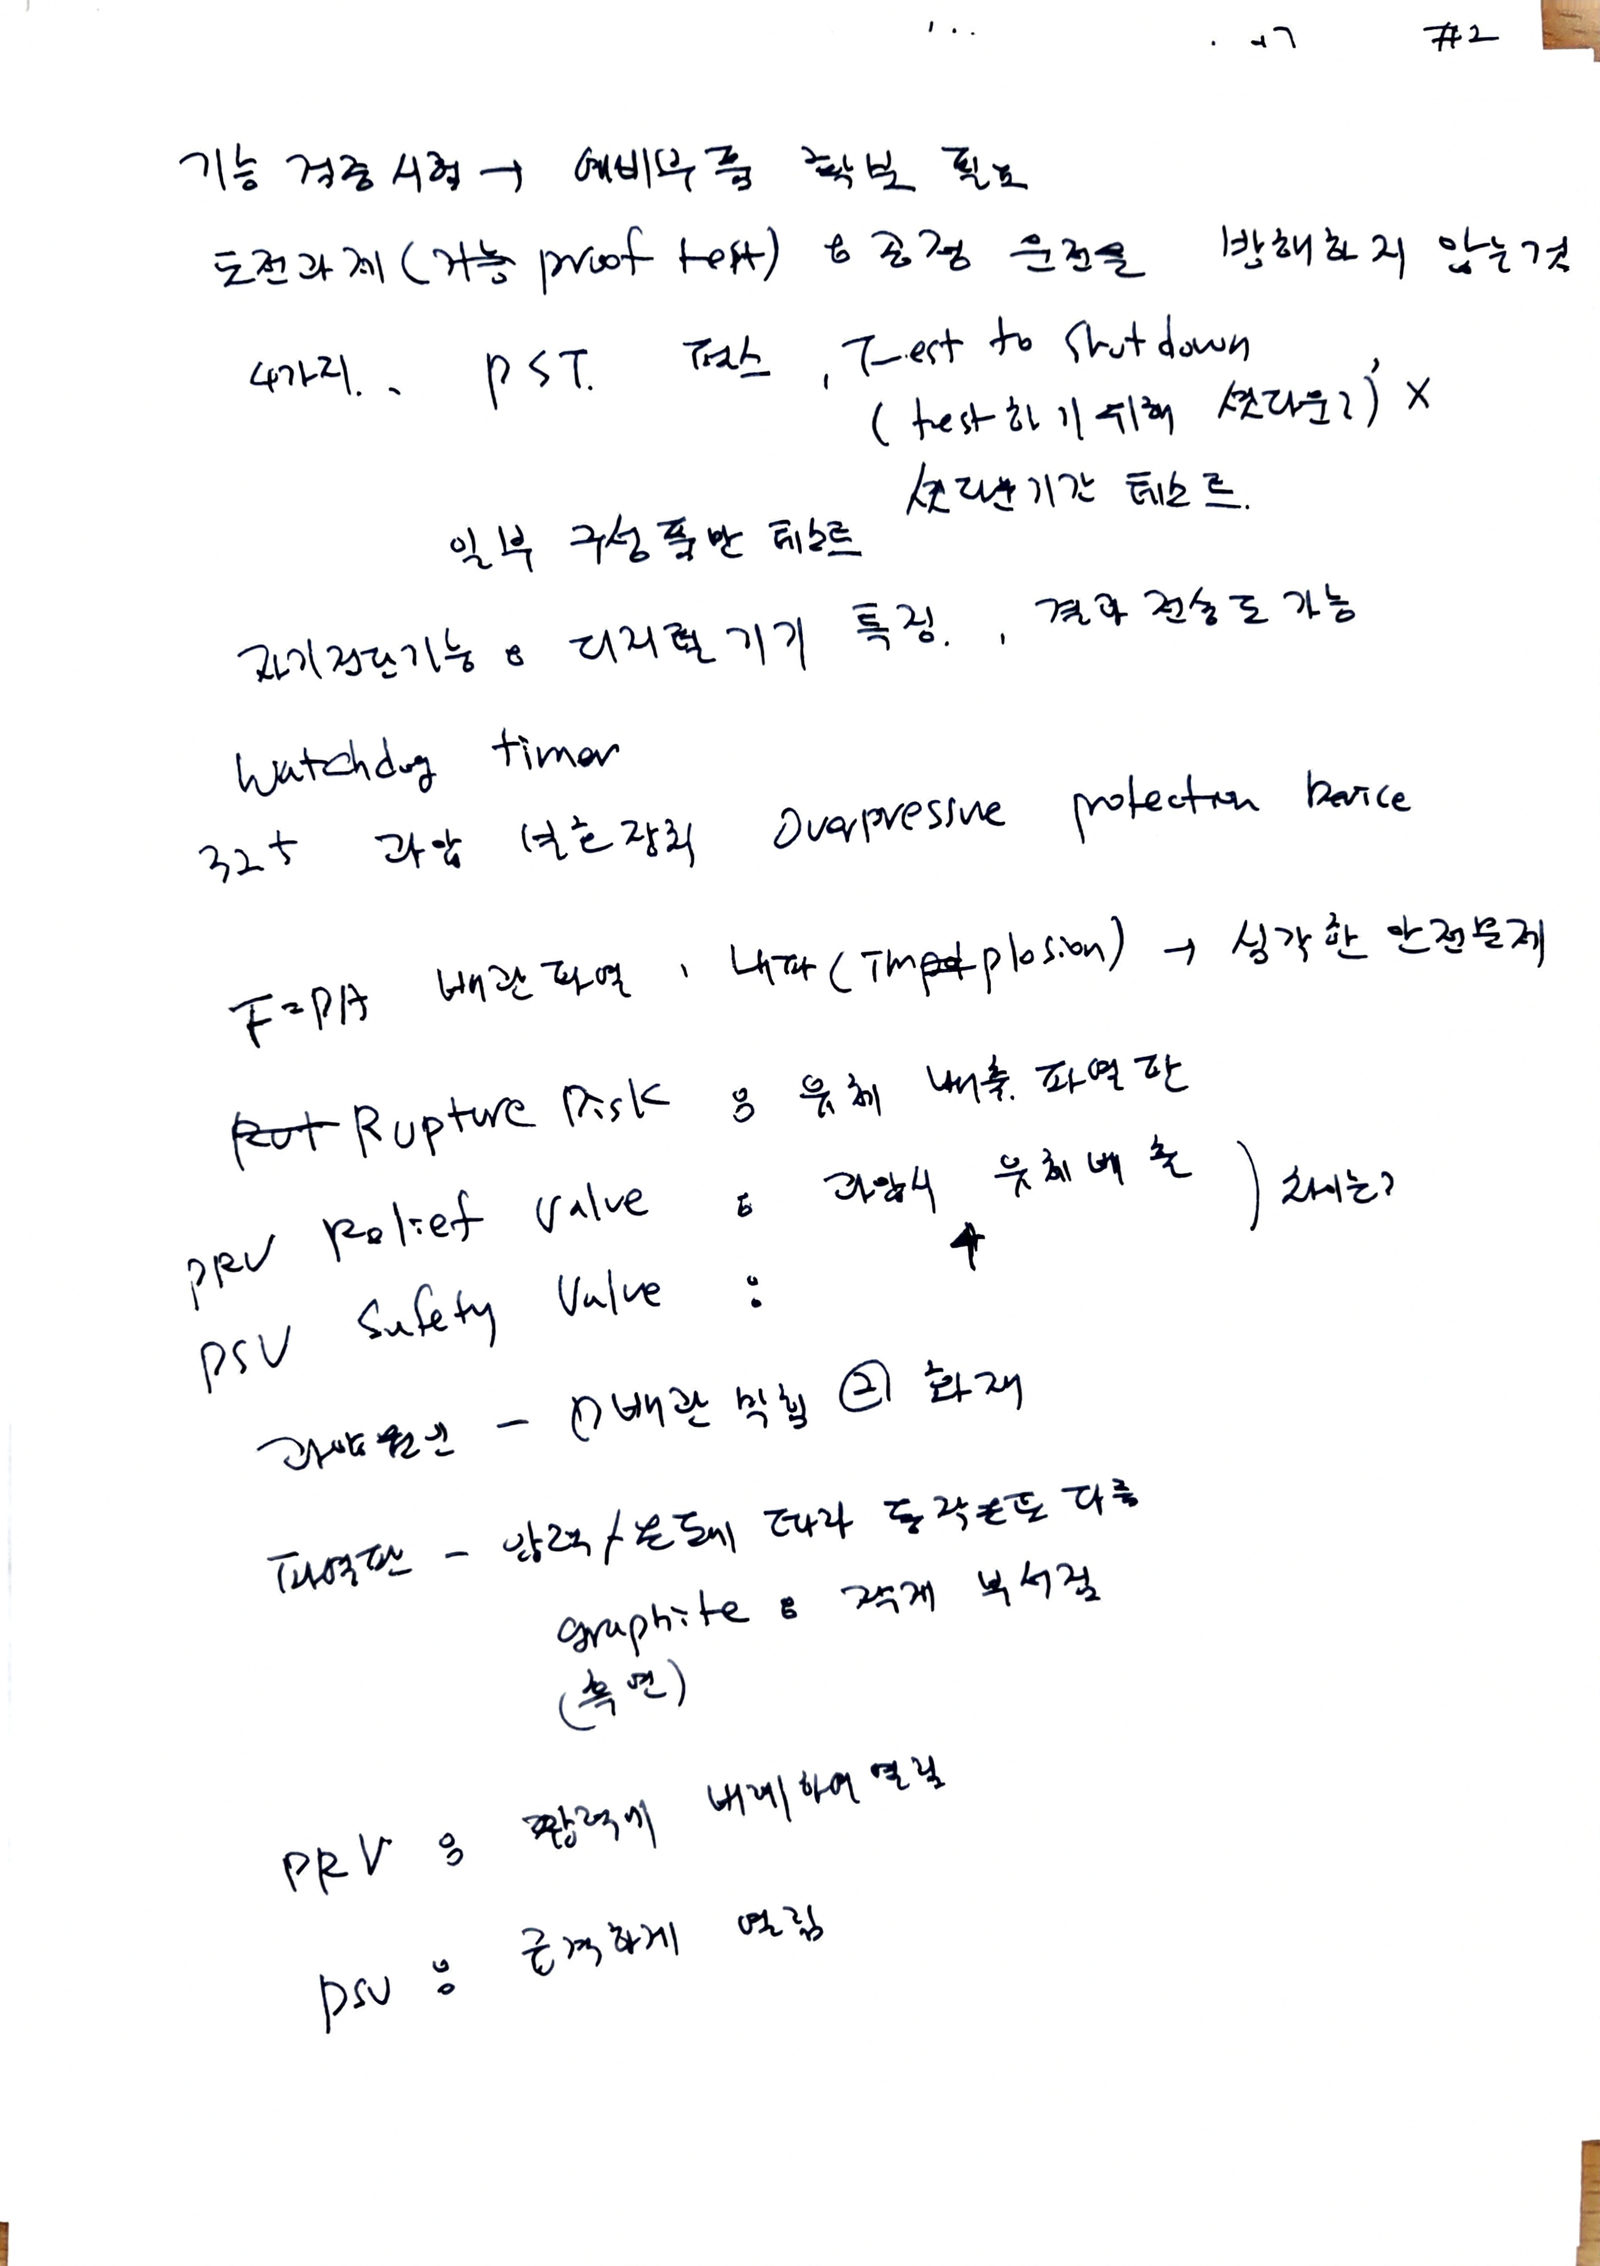
| Partial Stroke Test(PST) | 밸브 일부 행정으로 고착 등 검출 | 완전 개폐·누설 검증 대체 불가 |
| Test-to-shutdown | 계획정지 시점에 기능시험 수행 | 항상 운전 조건 전체를 재현할 수 없음 |
| Watchdog Timer | 프로세서 펄스 정지·고착 감시 | 모든 소프트웨어 오류를 검출하진 못함 |
4.3 Proof Test 주기와 PFDavg
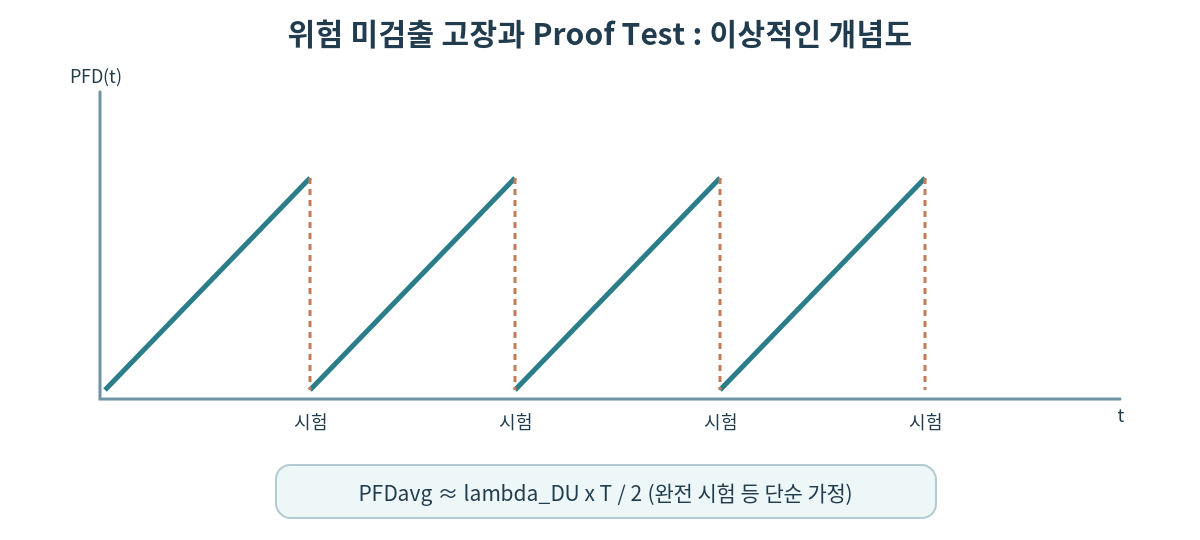
예를 들어 λDU=2×10⁻⁶ h−1, T=8,760 h이면 이 모델에서 PFDavg≈0.00876이다. 단, 이 값은 개별 구성요소 예시이며, 이 계산 하나만으로 SIF 전체의 SIL을 결정할 수 없다.
시험주기가 짧아지면 숨겨진 고장이 존재하는 평균시간이 감소하므로 PFDavg를 낮출 수 있다. 그러나 Proof Test가 부품 자체의 물리적 고장률 λ를 반드시 감소시키는 것은 아니다.
4.4 SIL(Safety Integrity Level)의 판정
안전무결성수준 SIL은 특정 SIF 전체가 요구되는 안전기능을 수행할 수 있는 정도를 나타낸다. 센서의 제품 인증표시가 동일한 SIL의 전체 SIF 달성을 자동으로 보장하지는 않는다.
| SIL | 저빈도 요구 모드: PFDavg | 고빈도/연속 모드: PFH (h−1) |
|---|---|---|
| SIL 1 | 10−2 ≤ PFDavg < 10−1 | 10−6 ≤ PFH < 10−5 |
| SIL 2 | 10−3 ≤ PFDavg < 10−2 | 10−7 ≤ PFH < 10−6 |
| SIL 3 | 10−4 ≤ PFDavg < 10−3 | 10−8 ≤ PFH < 10−7 |
| SIL 4 | 10−5 ≤ PFDavg < 10−4 | 10−9 ≤ PFH < 10−8 |
원서 계산 예시인 PFDavg=0.00073은 SIL 3 확률 구간에 해당한다. 다만 SIF의 최종 SIL 적합성을 확인하려면 확률 지표 외에도 설계 구조, 시스템적 안전성, 진단 및 검증 조건을 별도로 충족해야 한다.
원서의 RSA(Required Safety Availability)는 요구 시 안전기능 성공확률이라는 설명에 사용된다. RSA와 생산설비의 운전 가용성 Aproduction는 서로 다른 척도다.
5. 32.4 고신뢰도 시스템의 설계·선정·정비
5.1 설계와 부품선정, 예방정비, De-rating
| 방법 | 기본 원리 | 대표 사례 | 검토사항 |
|---|---|---|---|
| 설계·선정 | 처음부터 고장 가능성 감소 | 진동 억제, 내환경성 부품, 초기 Burn-in | 부품별 고장 메커니즘 |
| 예방정비(PM) | 고장 전에 정비·교체 | 오일·필터, 신호등 램프, 계장공기 건조제 | 마모 시작시점, 비용·정지 영향 |
| 정격 저감 사용(De-rating) | 정격보다 낮은 부하로 운전 | 2 HP 부하에 여유 용량 VFD 선정 | 비용, 효율, 측정범위와 보호정격 |
| 이중화(Redundancy) | 한 부품 고장에도 기능 유지 | 전원 이중화, 센서 2oo3, TMR | 공통원인고장·독립성 |
| 시험·자기진단 | 숨겨진 고장을 발견하고 복구 | Proof Test, PST, 진단 경보 | 시험 범위와 복구시간 |
De-rating은 단순히 제품을 크게 선정한다는 뜻이 아니라 정격 대비 실제 스트레스를 낮추는 설계이다. 압력전송기의 경우 측정범위(Span)와 허용 과압(Overpressure Limit)은 별도 사양일 수 있으므로 큰 측정범위를 고르는 것만으로 압력서지 내구성이 반드시 증가한다고 결론 내리지 않는다.
5.2 이중화의 성공 조건 — 공통원인고장(CCF) 최소화
두 전원공급장치를 OR-ing 다이오드로 연결하면 하나가 고장 나더라도 다른 장치가 공급할 수 있다. 그러나 두 장치가 같은 AC 입력, 냉각, 소프트웨어 또는 설치환경을 공유한다면 공통원인고장의 위험이 남는다.
5.3 센서 다중화와 Voting
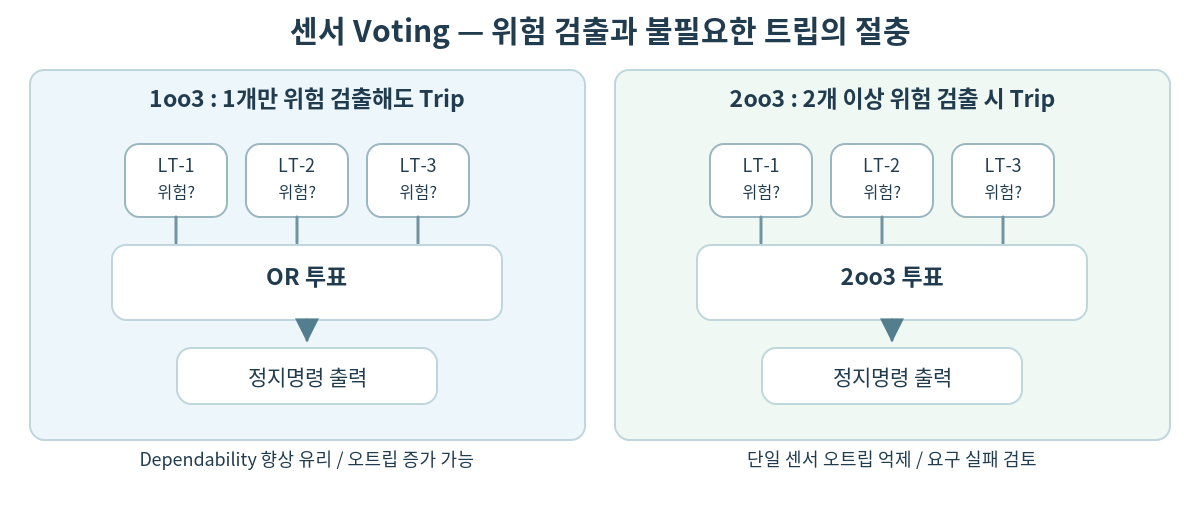
1oo3는 위험 검출에 적극적이지만 한 센서의 오검출로 인한 불필요한 트립이 늘 수 있다. 2oo3는 단일 센서의 잘못된 트립 요구를 억제하지만 위험을 놓치는 경우를 별도로 평가해야 한다.
서로 다른 측정원리를 채택해도 측정위치나 공통 도압관의 막힘이 세 전송기에 동시에 영향을 줄 수 있다. 고장 독립성을 보장하는 구조와 측정 위치의 타당성을 검토해야 한다.
6. 32.5 과압 보호장치 — 파열판·PRV·PSV·파일럿식
압력은 단위면적당 힘이다. 따라서 비교적 작은 압력이라도 용기 표면적이 크면 큰 힘이 발생할 수 있으며, 배관 막힘이나 화재에 의한 유체 가열 등은 과압 사고의 원인이 된다.
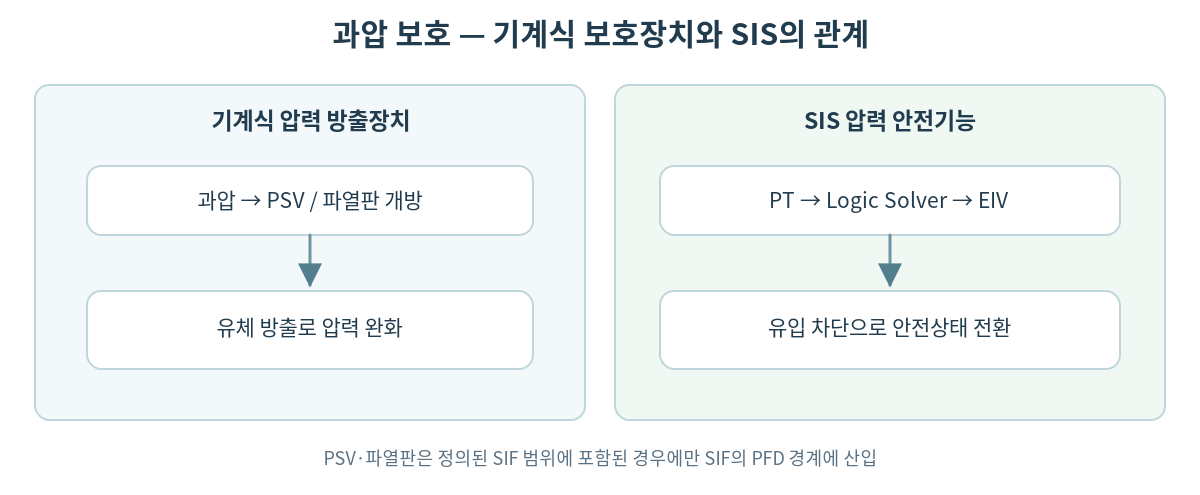
6.1 Rupture Disk — 파열판
파열판은 설정된 파열압력에서 개방되는 일회성 압력 방출장치다. 동작 후 교체해야 하며, 금속형과 흑연형 등은 내식성·피로·파편 특성이 다르다. 파열압력은 온도 조건과 함께 정의한다.
6.2 PRV와 PSV의 전형적인 차이
| 구분 | Relief Valve (PRV) | Safety Valve (PSV) |
|---|---|---|
| 전형적 개방특성 | 압력 증가에 비례하여 점진 개방 | 설정압력 부근에서 급속 개방(Snap Action) |
| 적용 유체 | 액체에서 흔함 | 증기·가스에서 흔함 |
| 재폐쇄 | 압력 감소에 따라 폐쇄 | 개방압력보다 낮은 재폐쇄압력에서 닫히는 특성 |
| 주의 | 현장 용어는 규격·제품 구조에 따라 달라진다. 최종적으로 제조사·적용규격의 정의를 따른다. | |
직접작동식 안전밸브는 처음 개방할 때보다 이미 개방된 후에 압력이 작용하는 유효면적을 더 크게 만들어 급속 개방과 히스테리시스를 구현할 수 있다. Huddling Chamber와 Blowdown Ring은 이 작동에 관계한다.
6.3 압력·진공 겸용 밸브와 Pilot-operated Relief Valve
압력·진공 겸용 밸브는 저장탱크가 과압으로 파열되거나 진공으로 내파되는 상황을 방지한다. 저압용 제품은 스프링 대신 디스크 자체의 무게를 이용할 수도 있다.
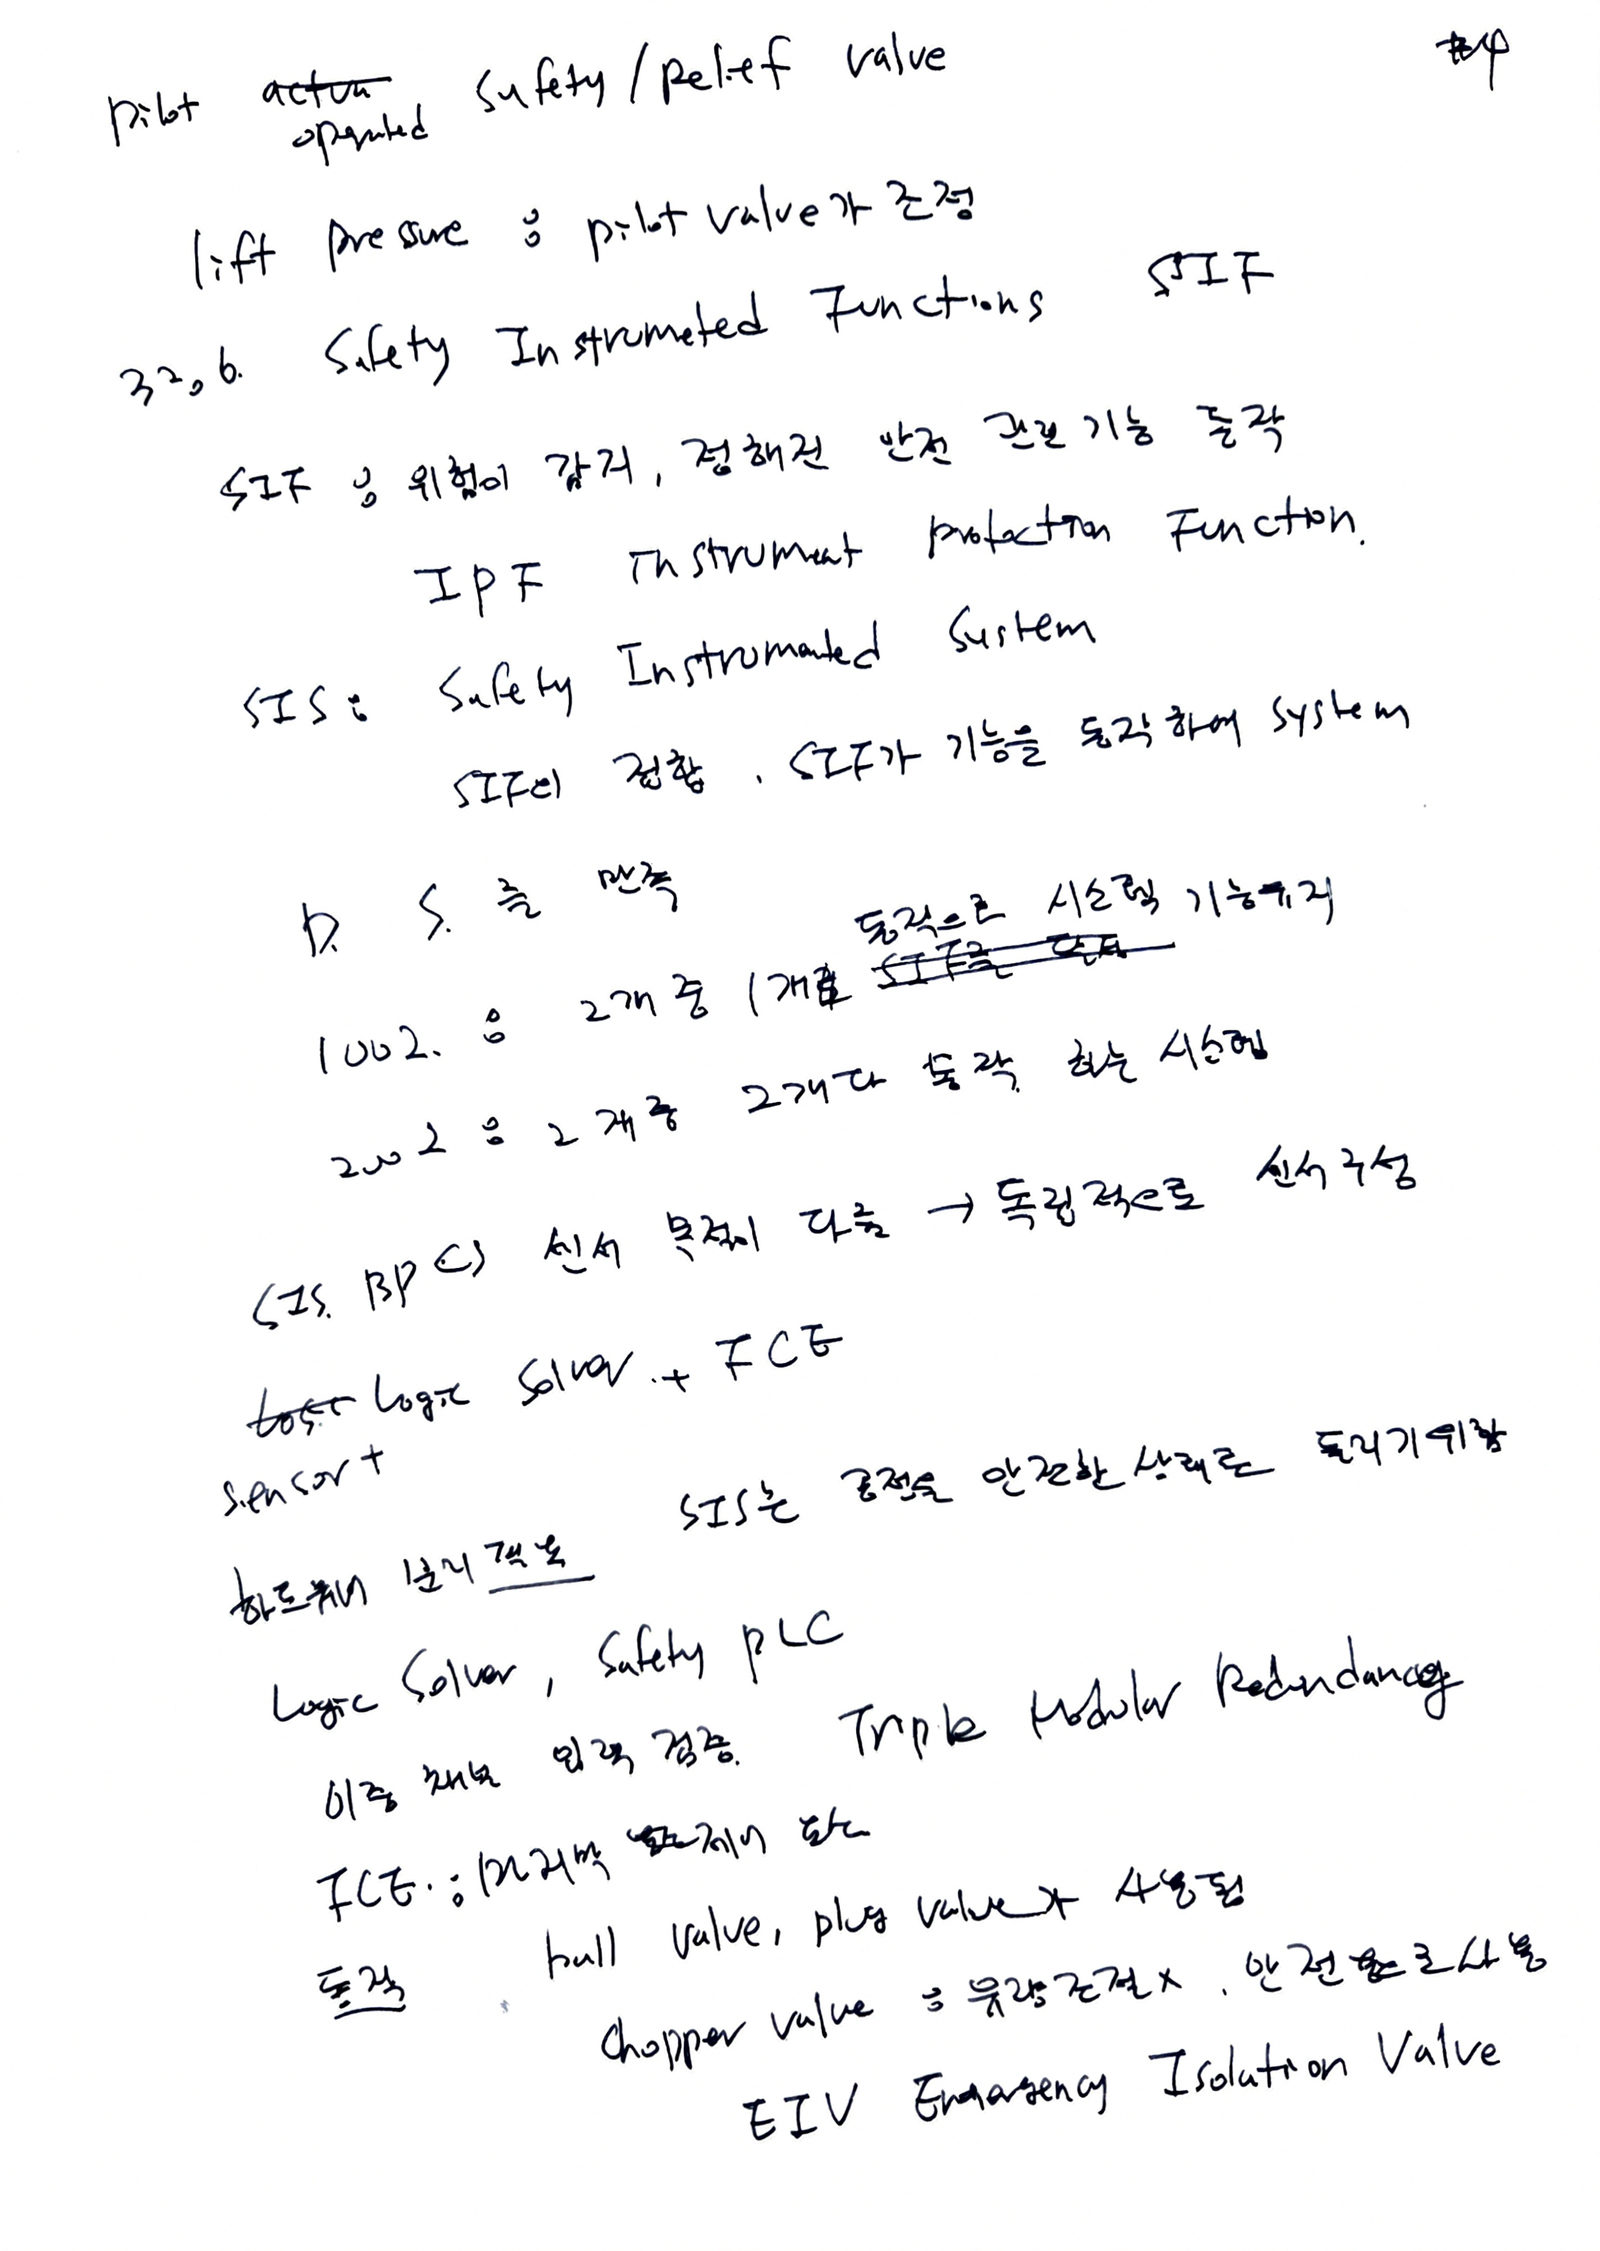
파일럿 작동식은 별도 Pilot에서 설정압력을 감지하고 주밸브 구동압력을 전환하여 방출을 시작한다. 따라서 파일럿의 오설정·막힘·누설은 주밸브의 과압 보호 성능에 영향을 준다.
파열판을 PSV 상류에 직렬로 설치한 경우 누설·부식에 유리할 수 있지만, 파열판과 밸브 사이의 압력 축적 및 파편에 의한 배출유로 방해를 검토해야 한다.
7. 32.6 SIF·SIS — 센서, 논리연산기, 최종제어요소
7.1 SIF와 SIS의 경계
SIF(Safety Instrumented Function)는 지정한 위험조건에서 공정을 정해진 안전상태로 만드는 하나의 안전기능이다. SIS(Safety Instrumented System)는 이러한 안전기능을 구현하기 위한 센서·논리연산기·최종제어요소 및 관련 설비로 구성되는 안전계장시스템이다.
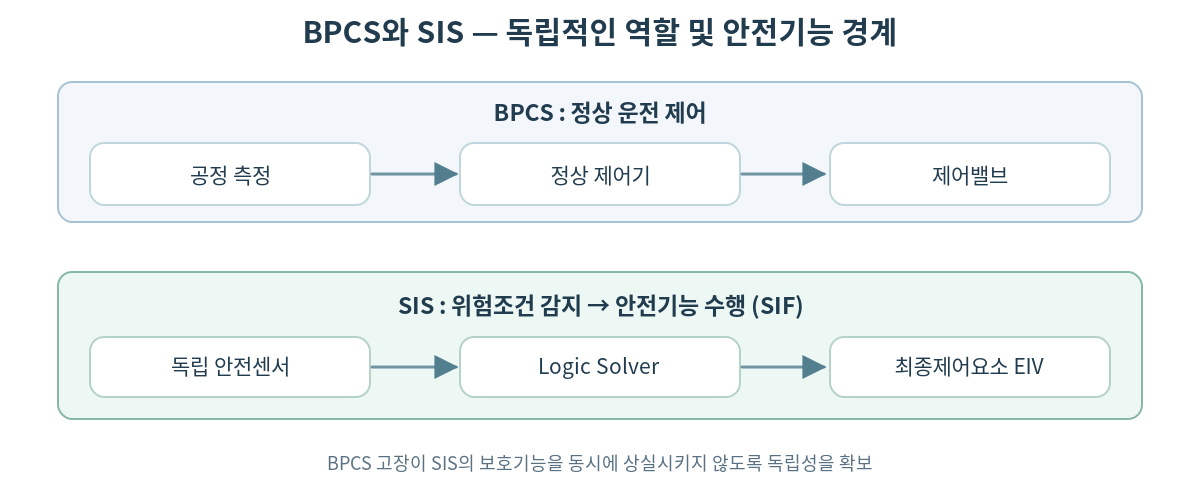
실제 설계에서는 충분한 독립성을 확보해야 한다. 단, 전송기·밸브를 반드시 모든 경우에 물리적으로 완전 분리해야 한다는 단순화는 피하고, 위험분석·독립성 및 적용 규격에 따라 공용 가능 범위를 판단한다.
7.2 SIS 센서와 Logic Solver
센서는 압력·온도·액위·유량 등의 위험조건을 검출한다. 로직은 단일 트립 설정값, 다수결 Voting, 채널 불일치 진단 등을 사용한다. GuardLogix와 같은 Safety PLC의 이중 채널 검사는 상보 입력의 불일치를 시간 조건과 함께 판단할 수 있다.
TMR(Triple Modular Redundancy)은 세 처리 경로와 2oo3 투표를 통해 일부 단일 고장에 대응하는 구조다. 그러나 공통전원·동일 소프트웨어 오류 등 공통원인고장을 따로 검토해야 한다.
7.3 Final Control Element — 안전정지의 물리적 실행
최종제어요소는 논리연산기의 정지명령을 실제 공정 동작으로 변환한다. EIV(Emergency Isolation Valve)는 유체를 차단하고, 트립 솔레노이드(Trip/Dump Solenoid)는 공압 구동기의 공기 경로를 전환하거나 배출하여 밸브를 안전위치로 이동시킨다.
| 동작 형식 | 트립 시 결과 | 설계상 주의 |
|---|---|---|
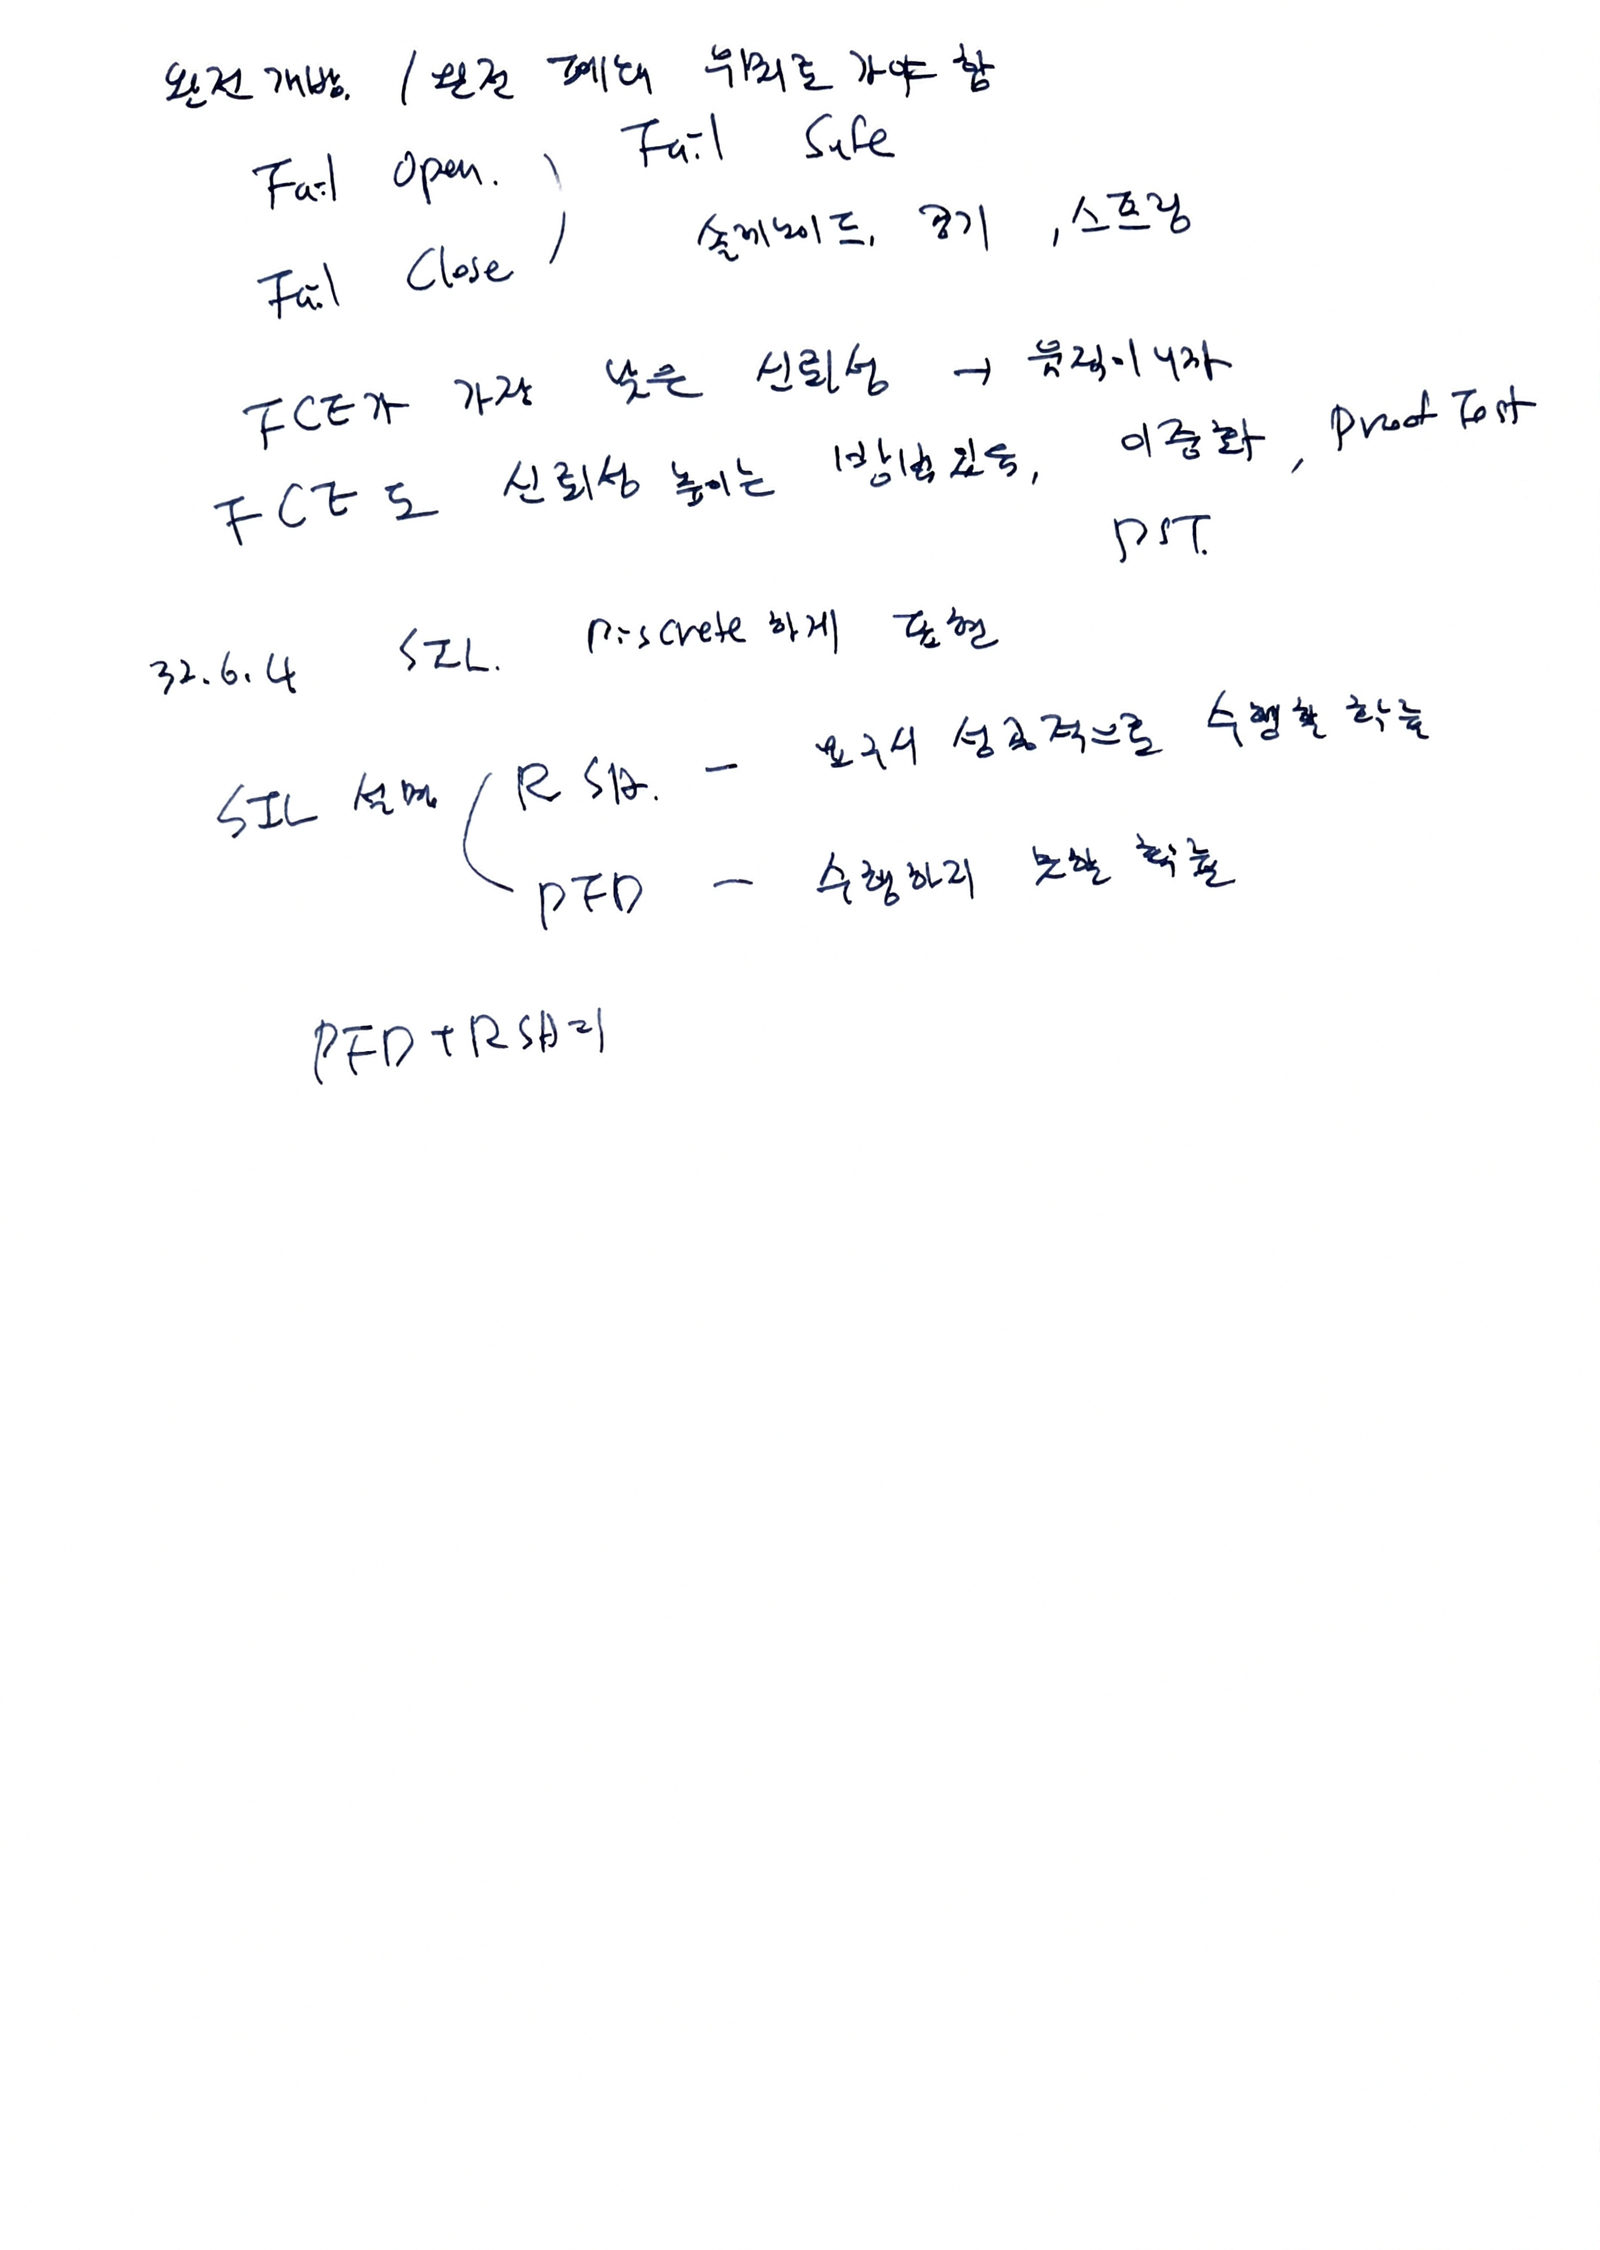
| Fail-closed | 공기압 소실 시 스프링으로 닫힘 | 안전상태가 유로 차단인지 확인 |
| Fail-open | 공기압 소실 시 스프링으로 열림 | 냉각수 공급·배출 등 안전상태가 개방인지 확인 |
| Lock-in-last | 구동기 공기를 가두어 마지막 위치 유지 | 누설·장시간 유지 성능과 안전상태의 적합성 검증 |
기계적 운동이 수반되는 최종제어요소는 고착·시트 누설·구동기·솔레노이드 고장의 영향을 받는다. 따라서 시험주기, PST, Full Stroke와 수리·복구 계획이 중요하다.
7.4 SIF의 PFD/SIL은 전체 경계에서 평가
압력전송기가 특정 SIL 용도로 적합하다고 표기되어 있어도 최종 SIF가 같은 SIL을 달성하는 것은 아니다. 센서, Logic Solver, 최종제어요소, 각 구성의 고장률, 이중화, CCF, 진단 및 시험을 함께 평가해야 한다.
8. 오늘의 핵심 질의응답
Security는 위험이 없을 때 불필요하게 동작하지 않는 특성이고, Dependability는 위험이 있을 때 요구된 안전동작을 수행하는 특성이다. 서로 반대 개념이 아니라 평가 조건이 다른 두 특성이다.
개념적 관계로는 가능하지만 확률을 단순 덧셈하는 수학식으로 쓰면 안 된다. 정확한 표현은 “SIS는 요구 시 동작 신뢰성과 정상 시 오동작 방지성을 함께 고려하여 설계한다”이다.
그렇다. 생산설비가 요구 운전시간 중 사용 불가능했다면 해당 기간의 다운타임으로 집계한다. 그러나 이것은 SIS의 고장으로 집계한다는 뜻은 아니다.
“고장”을 무엇으로 정의했는지에 따라 달라진다. 정상 SIS 트립은 SIS 고장이 아니므로 SIS MTBF의 고장 건수에 넣으면 안 된다. 생산정지 사건의 간격을 평가하는 별도의 MTBS를 정의할 수 있다.
의미가 있다. 하지만 SIS 성능을 그것만으로 판정하지 않는다. SIS의 핵심 위험측 성능은 고장모드별 λ, PFDavg/PFH, 시험·진단·복구 조건 등으로 분석한다. MTTR은 발견된 고장 후 기능 복구에 필요한 시간으로 안전기능의 사용불능에 영향을 줄 수 있다.
아니다. 실제 위험에서 필요한 보호동작 성공과 정상상태에서의 불필요한 정지 억제를 함께 보아야 한다. 센서 Voting과 최종제어요소 구조에 따라 Dependability와 Security의 균형이 달라진다.
무조건 같지 않다. R(t)는 특정 기간 무고장 생존확률이고, PFD는 요구 순간 안전기능 실패확률이다. 저빈도 요구의 PFDavg에는 검사주기와 복구 등을 반영한다.
9. 손글씨 필기와 기술적 구분 — 혼동 방지
아래 내용은 2026-11-03 손글씨 노트의 표현을 원서 학습과 질의응답에 맞춰 정리하면서, 수식의 적용조건을 분명히 적은 부분이다. 스캔에 없는 수식과 판단은 보충 해설로 구분한다.
| 스캔·필기 표현 | 블로그에서 사용할 정확한 표현 | 근거 위치 |
|---|---|---|
| Reliability = Dependability + Security | 두 요구를 함께 충족한다는 뜻. 확률의 단순 합산식 아님 | 스캔 1~2쪽 |
| Availability = MTBF/(MTBF+MTTR) | 정의된 고장·복구 모델의 단순 정상상태 근사. 생산 가용성의 다운타임 항목과 구별 | 스캔 2쪽·당일 문답 |
| MTBF = 1/λ | 일정 고장률 등 모델 가정을 붙여 사용. MTBF는 실제 사용수명이 아님 | 스캔 3·5쪽 |
| R(t)와 PFD | 무고장 신뢰도와 요구 시 고장확률의 평가 조건이 다름 | 스캔 3~4쪽 |
| 이중화는 MTBF 증가 | 독립성·전환 기능·공통원인고장(CCF)을 검토해야 함 | 스캔 5쪽 |
| Proof Test/PST | 숨겨진 고장을 검출하지만 모든 고장을 검사하지는 못함; PST는 전행정시험 대체 불가 | 스캔 5~6쪽 |
| PSV/PRV의 동작 | 급속개방과 비례개방은 전형적인 구분이며 제품·규격별 확인 필요 | 스캔 6쪽 |
| SIL = RSA와 PFD 관계 | 원서의 RSA는 안전기능의 성공확률; 생산 Availability와 다른 의미 | 스캔 8쪽 |
이 게시글은 개인 필기 및 원서 학습을 구조화한 학습자료다. 원서 설명, 당일 질의응답과 구분·보완을 포함하며, 이 글 자체가 IEC/ISA 공식 인증서 또는 확인 완료된 채점용 Fact Anchor를 의미하지는 않는다. prof_eng_answer로 연결할 경우 별도의 기술검증·출처승인 절차를 따른다.
10. 원본 손글씨 필기 — 2026-11-03 (8쪽)
원본 스캔의 내용은 위 본문에서 의미 중심으로 텍스트화했다. 아래 8쪽은 필기 흐름과 원래 표현을 확인하기 위한 원자료로 보존한다.