The Safety Critical Systems Handbook — Chapter 1 복습
교재: The Safety Critical Systems Handbook, Fourth Edition · 2026년 11월 학습 기록
1. 교재 1장 전체 흐름 (1.1~1.7)
| 절 | 교재의 주제 | 학습 핵심 |
|---|---|---|
| 1.1 | Risk and the Need for Safety Targets | 위험 0은 현실적으로 불가능. 위험의 심각도·발생 가능성과 수용 가능성을 고려하여 목표를 정한다. |
| 1.2 | Quantitative and Qualitative Safety Target | 무작위 하드웨어 고장은 정량적, 체계적 고장은 개발·검증·변경관리 등 정성적 수단으로 관리한다. SIL 1~4를 구분한다. |
| 1.3 | The Life-Cycle Approach | 개념·위험분석·요구사항·구현·검증·운영·변경·폐기까지 안전수명주기를 관리한다. |
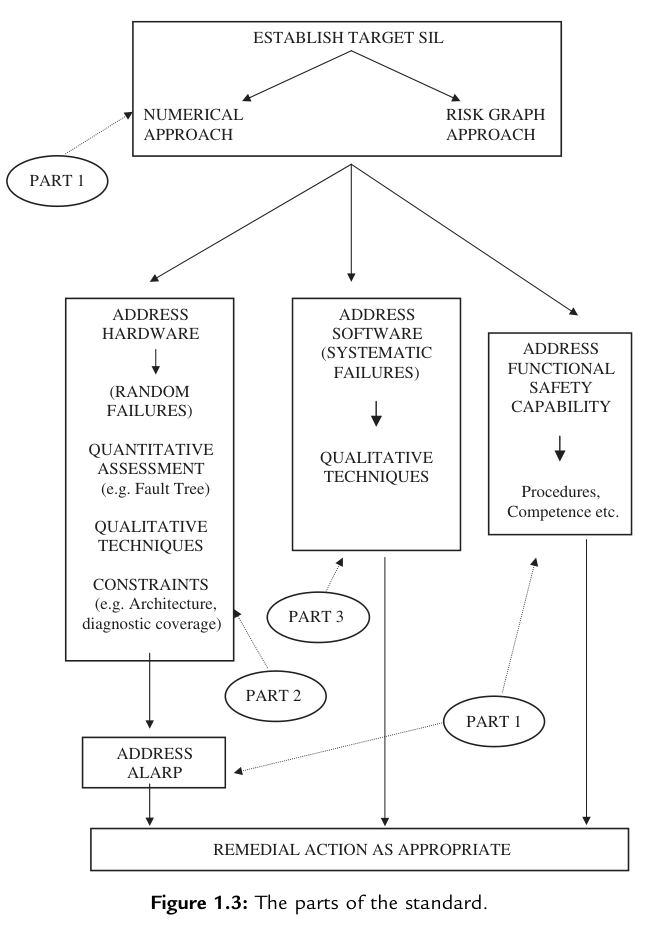
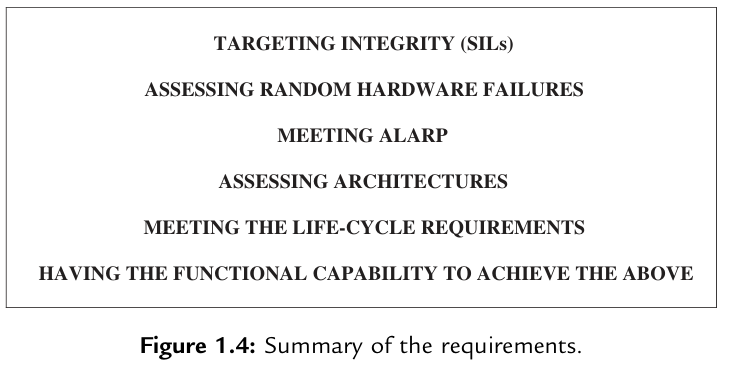
| 1.4 | Steps in the Assessment Process | 위험 목표 설정 → 안전기능 식별 → SIL 할당 → 정량·정성 평가 → ALARP를 검토한다. |
| 1.5 | Costs | 표준 적용 비용, 유지보수·시장 신뢰성에서 얻는 편익, 미적용 시 사고·소송·사후 재설계 손실을 비교한다. |
| 1.6 | The Seven Parts of IEC 61508 | Part 1 일반 요구, Part 2 하드웨어, Part 3 소프트웨어; Part 4~7은 정의·방법·지침·기법을 보충한다. |
| 1.7 | HAZOP | Node와 Guideword로 설계 의도에서 벗어난 편차를 식별하고 원인·결과·보호수단·추가 조치를 구분한다. |
2. 용어 및 개념의 연결
2.1 정량적·정성적 기능안전
| 구분 | 무작위 하드웨어 고장 | 체계적 고장 |
|---|---|---|
| 대표 원인 | 압력센서의 전자부품이 우발적으로 고장 | PLC 프로그램의 설계 결함, 타이밍, 변경관리 미흡 |
| 평가 접근 | 구성요소의 고장률을 활용한 확률·빈도 예측 | 개발 절차, 설계 검토, Verification·Validation, 형상관리 |
| 핵심 주의 | SIL 수치 충족이 체계적 고장 방어를 보장하지 않음 | 정성적 절차를 지켰다고 정량 목표가 자동 달성되는 것도 아님 |
2.2 SIL 1~4 및 PFDavg·PFH
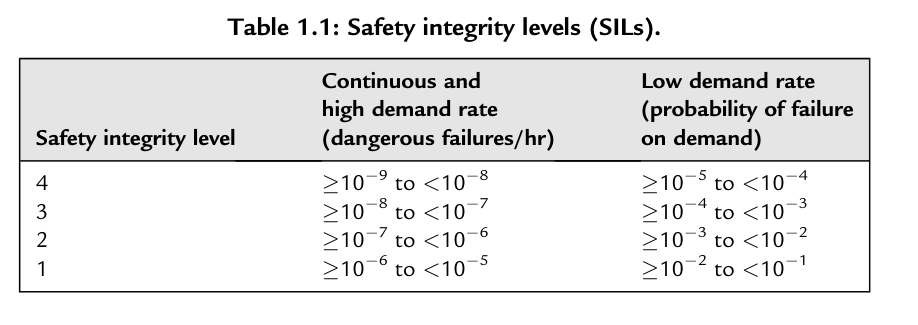
원서 Chapter 1.2의 Table 1.1은 저요구모드와 고요구·연속모드에 대해 서로 다른 물리량을 사용한다. 고장률이 높은 장비인지가 아니라 안전기능에 대한 작동 요구 형태·빈도가 구분의 출발점이다.
| SIL | 저요구모드 PFDavg (무차원) | 고요구·연속모드 PFH (h−1) |
|---|---|---|
| 4 | 10−5 ≤ PFDavg < 10−4 | 10−9 ≤ PFH < 10−8 |
| 3 | 10−4 ≤ PFDavg < 10−3 | 10−8 ≤ PFH < 10−7 |
| 2 | 10−3 ≤ PFDavg < 10−2 | 10−7 ≤ PFH < 10−6 |
| 1 | 10−2 ≤ PFDavg < 10−1 | 10−6 ≤ PFH < 10−5 |
2.3 안전수명주기와 목표 SIL / 달성 SIL
목표 SIL은 위험평가에서 안전기능에 요구되는 무결성 수준이다. 달성 SIL은 실제 설계와 구현이 정량·정성 요구 및 해당 구조적 제약을 충족하는지 검증한 결과다. SIF에 SIL 3을 할당했다는 사실만으로 SIL 3을 달성한 것은 아니다.
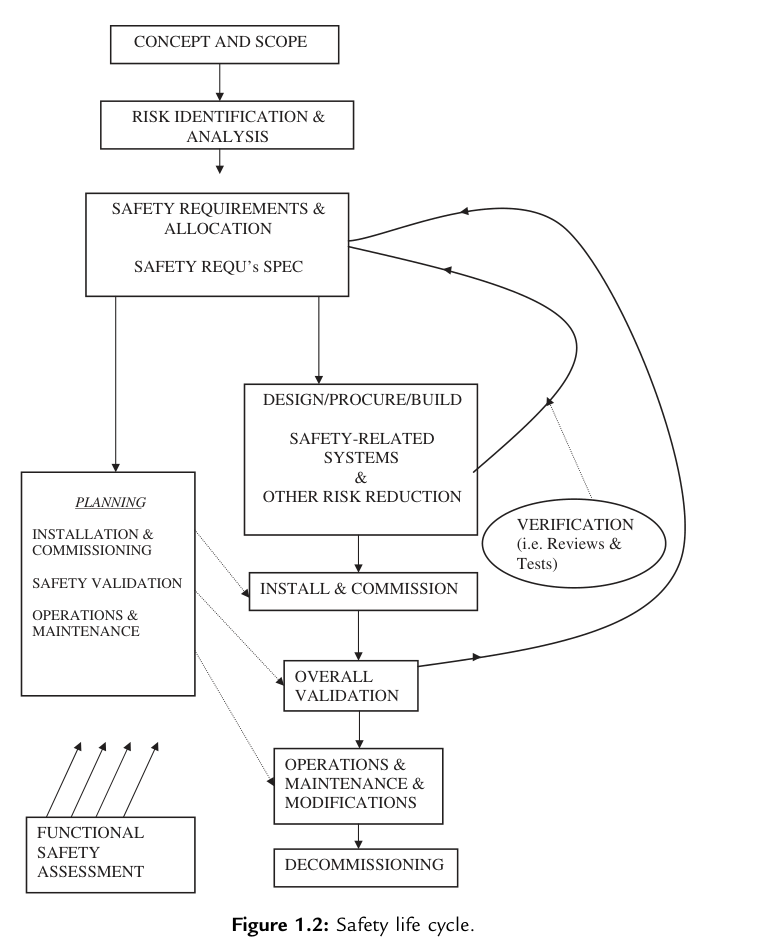
시스템 변경은 재설계에 해당할 수 있다. 변경 영향 분석을 통해 필요한 설계·검증·Validation 활동을 다시 수행하고, 운전 중 발생한 고장·Demand 기록과 유지보수 실적을 반영해야 한다.
2.4 IEC 61508 구성 및 평가 절차
| Part | 핵심 역할 |
|---|---|
| Part 1 | 안전수명주기, 기능안전관리, SIL 할당 및 일반 요구사항 |
| Part 2 | E/E/PES 안전 관련 하드웨어 설계, 구조 제약, 정량적 신뢰성 |
| Part 3 | 소프트웨어 개발, 검증 및 체계적 고장 방어 |
| Part 4~7 | 정의·약어, SIL 결정 방법의 예, 적용 가이드, 기법·수단의 개요 |
3. 학습 중 직접 질문한 항목
3.1 PFDavg와 PFH는 왜 구분하는가?
질문: PFDavg와 PFH를 더 자세히 설명해 달라고 요청했다. 학습 결과: 저요구모드에서는 평소 미검출 고장이 잠복할 수 있어 요구 시 고장확률과 시험주기가 중요하며, 고요구·연속모드에서는 시간당 위험측 고장 빈도를 평가한다.
| 항목 | PFDavg | PFH |
|---|---|---|
| 핵심 의미 | 요구 발생 순간 안전기능이 실패할 평균 확률 | 시간당 위험측 고장 빈도 |
| 차원 | 무차원 | h−1 |
| 교재의 직관적 비유 | 자동차 에어백 | 자동차 브레이크 |
| 주의할 혼동 | 고장률 자체가 아님 | Failure per Demand가 아님 |
3.2 PFDavg ≈ λDUT/2 식은 어떻게 유도되는가?
질문: 시간에 따라 고장확률이 증가한다면 왜 평균값은 최대값의 절반인가?
단일 채널, 일정한 위험측 미검출 고장률 λDU, 시험 직후 정상 상태, 완전한 Proof Test와 복구, 낮은 고장확률이라는 단순 가정을 둔다.
시험 직후 PFD는 거의 0이고, 다음 시험 직전에는 근사적으로 λDUT에 도달한다. 따라서 이 직선의 평균 높이는 최대값의 절반이다. 다른 관점에서는 미검출 고장이 다음 시험까지 남는 평균 잠복시간이 T/2이기 때문이다.
3.3 HAZOP와 ALARP는 어떻게 다른가?
| 구분 | HAZOP | ALARP |
|---|---|---|
| 핵심 질문 | 어떤 편차와 위험이 발생할 수 있는가? | 현재 위험을 어느 수준까지 더 낮춰야 하는가? |
| 성격 | Node, Parameter, Guideword에 기반한 위험·운전성 분석 | 합리적으로 실행 가능한 위험감소 조치의 적정성 판단 원칙 |
| 결과 | 원인·결과·기존 보호수단·추가 조치 및 위험 시나리오 | 잔여 위험, 안전조치의 편익과 희생의 현저한 불균형 여부 검토 |
HAZOP 예: 배관 Node → Pressure / High → 과압 편차 → 제어밸브 고장(원인) → 배관 파손(결과) → 기존 PSV(보호수단) → 추가 차단장치 검토(조치). HAZOP 자체만으로 목표 SIL이 자동 결정되지는 않는다.
ALARP 예: 목표 SIL을 만족했더라도 추가적인 위험감소 조치가 합리적으로 실행 가능하다면 검토하고 적용해야 한다. 비용이 있다는 이유만으로 생략할 수 없으며, 추가 대책의 희생이 위험감소 편익에 비해 현저히 불균형한지(Gross Disproportion) 고려한다.
4. 직접 작성한 복습 7문제 — 핵심 문답
손글씨 답안의 모든 문장을 다시 옮기지 않고, 직접 적은 핵심 주장·확인된 이해·교정할 항목만 정리했다. 이전 대화에서의 평가는 7문제 합계 65.5/70점이었다(학습 확인용 점수이며 실전 기술사 점수와는 별개).
복습 1. 허용 가능한 위험
확인 질문 — 위험을 완전히 없앨 수 없는데 왜 목표를 설정하고 위험 허용기준은 다를 수 있는가?
내 답변의 핵심 — 설비가 복잡해 모든 위험을 완전히 관리하기 어렵다. 위험의 발생 가능성과 심각도를 고려하여 위험도가 높은 설비를 우선 관리한다.
평가 8/10 — 기본 원리 인정
보완·교정 — 위험의 크기뿐 아니라 노출자의 자발성·통제 가능성, 동시에 영향을 받는 인원도 허용 가능성 판단에 영향을 준다. 이 부분은 보완할 사항이지 중심 개념 오류는 아니다.
복습 2. 무작위 하드웨어 고장과 체계적 고장
확인 질문 — 압력센서 전자부품 고장과 PLC 설계 오류를 구분하고 평가 방법의 차이를 설명하라.
내 답변의 핵심 — 부품 고장은 Random Hardware Failure로 정량 평가 가능. 설계·타이밍·프로그램 변경 등의 오류는 Systematic Failure이므로 일반적인 고장률 예측이 어렵고 정성적 관리·검증이 필요하다.
평가 10/10 — 핵심 이해 정확
보완·교정 — 추가 수정할 핵심 오류 없음.
복습 3. SIL의 정량·정성 요구
확인 질문 — 하드웨어 계산만 SIL 3에 합격했다면 SIL 3을 달성했다고 할 수 있는가?
내 답변의 핵심 — SIL 3 달성에는 정량적 요구사항과 정성적 요구사항이 모두 충족되어야 한다.
평가 10/10 — 정확
보완·교정 — 정량 계산 결과만으로 체계적 고장 방어가 자동 확보되지는 않는다.
복습 4. 안전수명주기와 변경관리
확인 질문 — 안전 PLC를 일부 수정했어도 처음 SIL 3을 만족했으니 재검증이 필요 없다는 주장이 타당한가?
내 답변의 핵심 — 설계부터 구현·검증·운전·폐기까지 관리한다. 수정의 영향을 평가하고 프로그램·하드웨어 및 보호기능을 필요한 범위에서 재검증해야 한다.
평가 10/10 — 정확
보완·교정 — 변경 시 전체를 무조건 재시험하라는 의미가 아니라 변경 영향에 따른 관련 수명주기 활동을 다시 수행하는 것.
복습 5. 목표 SIL과 달성 SIL
확인 질문 — SIF에 SIL 3을 할당하면 달성한 것인가?
내 답변의 핵심 — 목표 SIL은 할당한 요구 수준이다. 실제 구현 후 분석·검증 및 주기적 관리로 충족 여부를 확인해야 한다.
평가 10/10 — 정확
보완·교정 — 목표(SIL Target)와 실제 달성(Achieved SIL)을 분리한 판단이 정확하다.
복습 6. SIL과 ALARP
확인 질문 — SIL 2를 이미 만족했는데 저비용의 추가 보호 대책이 발견됐다면 끝내도 되는가?
내 답변의 핵심 — SIL을 달성해도 ALARP에 따라 위험을 추가로 낮출 수 있는지 검토해야 한다. 위험을 무한정 줄일 수는 없고 경제적·사회적 판단이 필요하다.
평가 8.5/10 — 방향은 맞음
보완·교정 — ALARP 명칭은 As Low As Reasonably Practicable. 추가 위험감소 조치의 비용·노력 등이 편익에 비해 현저히 불균형한지 판단해야 한다. 최대 허용 위험 이하라는 이유로 자동 종료할 수 없다.
복습 7. HAZOP
확인 질문 — Node·Parameter·Guideword가 필요한 이유, 과압의 원인·결과·보호수단, SIL과 관계를 설명하라.
내 답변의 핵심 — 브레인스토밍과 Node·Parameter·Guideword로 일관되게 위험을 분석한다. 압력밸브 고장→과압→배관 파열·인명피해. HAZOP 후 SIL 목표를 별도 선정한다.
평가 9/10 — 핵심 정확
보완·교정 — 기존 Safeguard(예: 설치된 PSV)와 앞으로 실행할 Action(예: 이중화 설치 제안, 배관 강도 개선)을 표에서 구분해야 한다.
5. 잘못 알고 있던 부분과 정정 체크시트
다음은 복습 7문제뿐 아니라 이전에 제출한 SIS 기술사 종합답안 및 PFDavg·PFH 별도 확인답안에서 실제로 드러난 혼동을 포함한다. 서술이 짧다는 이유만으로 오류로 분류하지 않는다.
| 구분 | 과거 작성·혼동 | 정확하게 정리할 내용 | 성격 |
|---|---|---|---|
| Demand mode | Low Demand로 분류하고 평가 지표는 PFH라고 선택 | Low Demand → PFDavg, High/Continuous Demand → PFH | 실제 개념 오류 |
| PFDavg / PFH | 요구 빈도와 장치 고장 빈도를 혼동하거나 PFH를 Failure per Demand로 표현 | 분류 기준은 안전기능 요구 빈도·작동 형태. PFDavg는 요구 시 평균 확률, PFH는 시간당 위험측 고장 빈도 | 실제 개념 오류 |
| V&V | Verification을 ‘내용의 정확성’, Validation을 ‘과정의 적합성’ 중심으로 구분 | Verification은 각 단계 산출물이 요구사항을 충족하는지, Validation은 최종 구현이 의도된 안전요구사항을 충족하는지 확인 | 표현·개념 수정 필요 |
| ALARP 약어 | As Long As Rational Practice 등으로 기억 | As Low As Reasonably Practicable | 용어 오류 |
| ALARP 적용 | 최대 허용 위험 또는 목표 SIL 도달로 판단을 끝낼 가능성 | SIL 달성 후에도 합리적으로 실행 가능한 추가 위험감소 조치를 평가. 위험감소 편익과 희생의 현저한 불균형을 고려 | 판단 기준 보완 |
| HAZOP 기록 | 압력밸브 점검·배관 강도 향상·이중화 설치를 보호수단과 한데 제시 | 이미 있는 보호수단(Safeguard)과 앞으로 수행할 조치(Action)를 구분 | 답안 형식 보완 |
| 허용 가능한 위험 | 위험도가 높은 설비 중점 관리까지만 설명 | 노출의 자발성·통제 가능성·동시 피해 인원 등 위험 수용의 맥락을 추가 | 지식 확장 — 원래 답은 인정 |
6. 기술사 서술형 답안에 적용할 구조
- 위험 정의: 위험 시나리오, 발생 가능성과 결과, 허용 위험 목표를 규정한다.
- 위험 분석: HAZOP의 Deviation–Cause–Consequence–Safeguard–Action을 구분한다.
- SIF 및 목표 SIL: 기존 보호계층과 필요한 위험감소 수준을 평가해 안전기능별 목표를 설정한다.
- 설계·검증: 하드웨어의 정량적 신뢰성, 시스템 구성구조와 체계적 고장 방어를 함께 확인한다.
- 운영·ALARP: 시험·정비·형상관리·변경 영향 평가를 수행하고 합리적인 추가 위험감소 조치를 판단한다.
1. The Safety Critical Systems Handbook, Fourth Edition, Chapter 1.1–1.7 (교재 인쇄 3~23쪽 / PDF 26~46쪽). 주요 그림·표는 원서 Table 1.1, Figures 1.2, 1.3, 1.4를 필요한 부분만 발췌하였다.
2. PFDavg≈λDU T/2 유도는 교재 Chapter 1.2의 저요구모드 설명과 Chapter 5의 신뢰성 개념을 연결한 추가 학습이며, 1장 자체의 수식 유도로 오인하지 않도록 구분하였다.
3. 직접 제출한 손글씨 복습 답안 7개와 질문·피드백을 핵심 의미 중심으로 요약하였다. 원문 전체·개인 식별정보·채점 세션 ID는 게시하지 않는다.
4. 1.5절의 비용 수치는 발행 당시 사례이므로 실제 비용 산출에는 최신 견적과 현장 조건을 사용해야 한다. 교재의 2010년판 IEC 61508 관련 설명은 해당 원서의 맥락으로 이해한다.